jueves, 2 de mayo de 2019
Iniciando taller de robótica
miércoles, 5 de abril de 2017
Pc se reinicia en vez de apagar
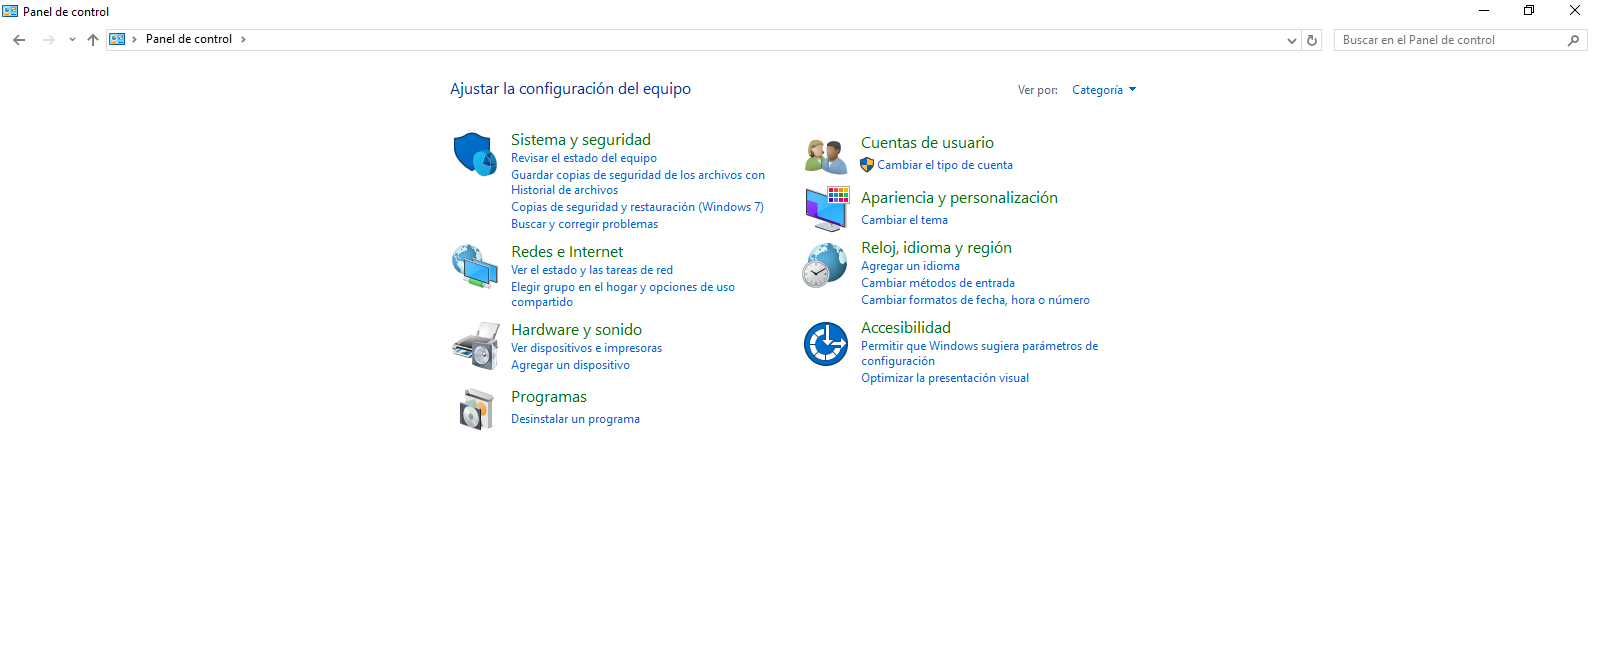
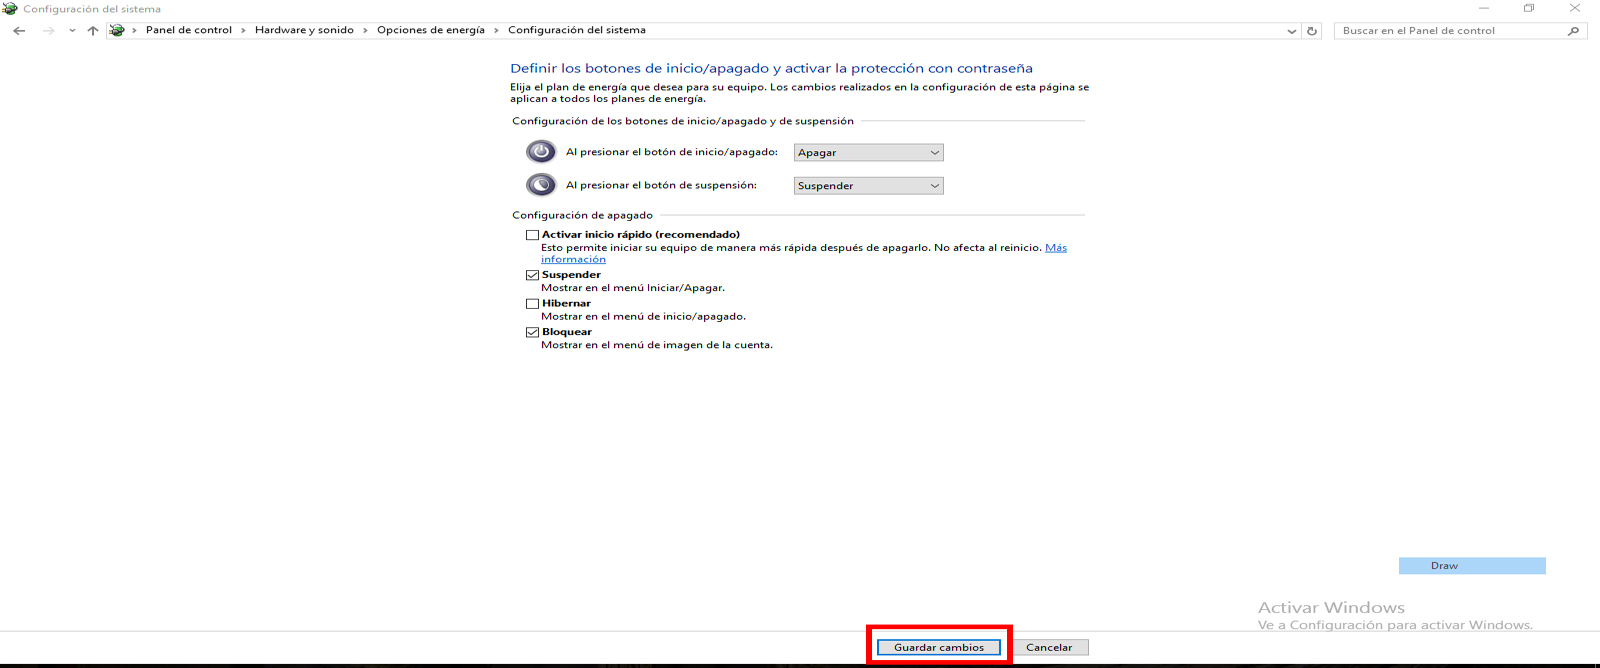
1.- Ir a Panel de Control
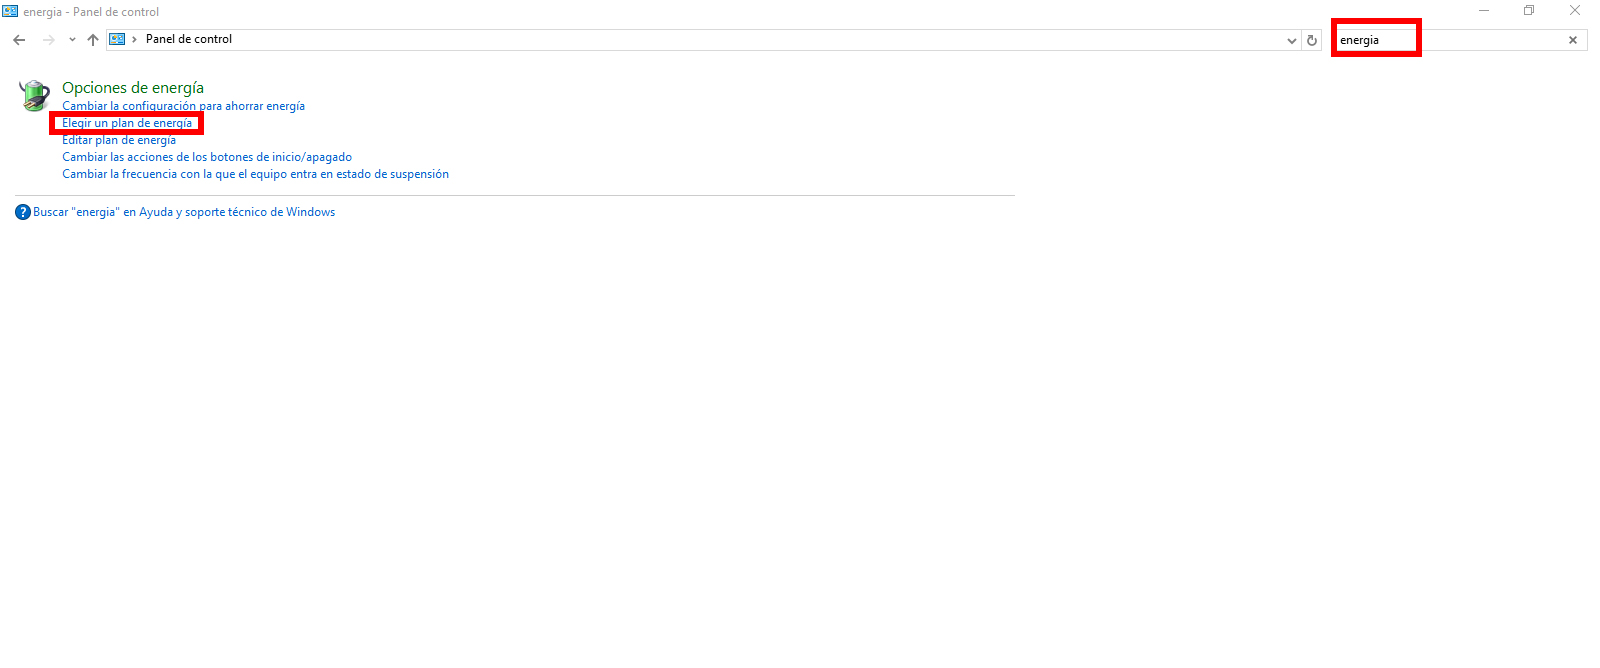
2.-Ir a Opciones de energía y seleccionar "Elegir un plan de energía"
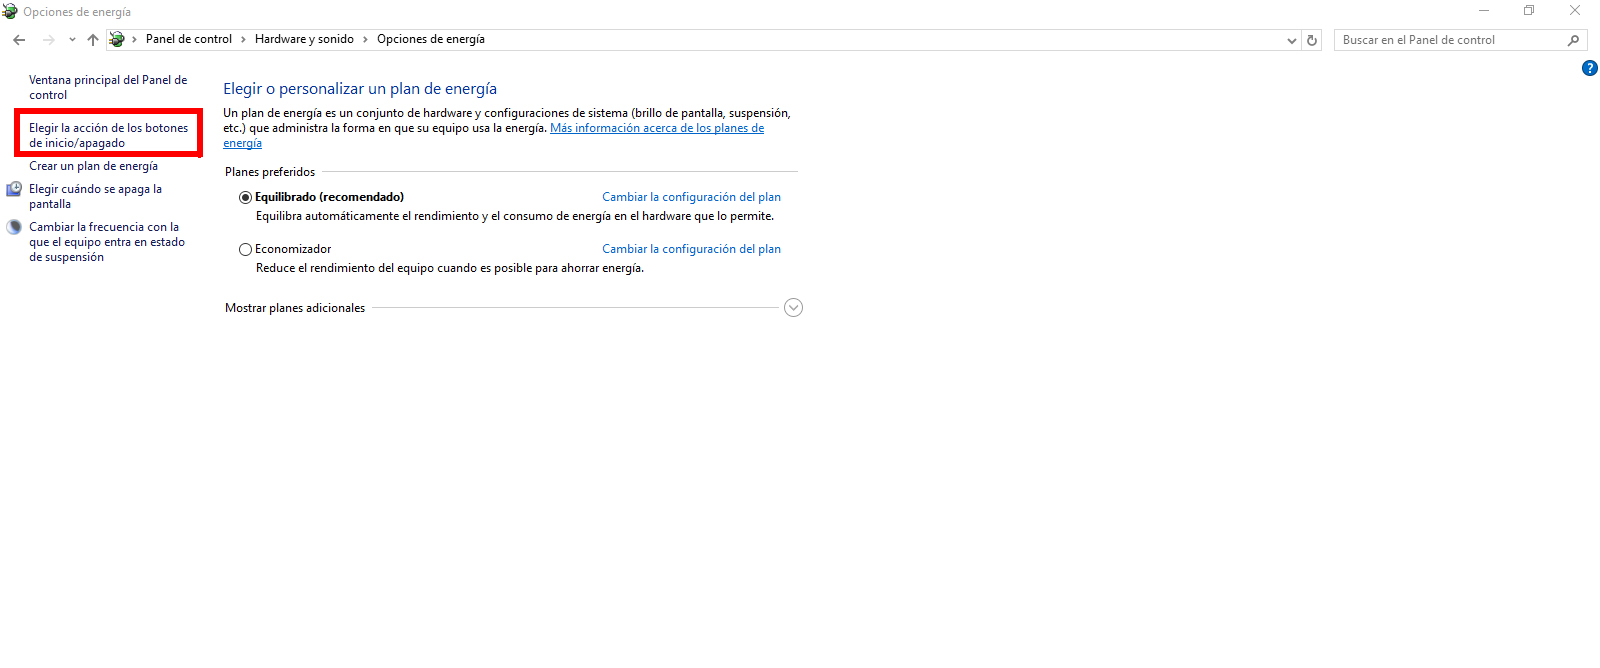
3.- Clíc en "Elegir la acción de los botones de inicio/apagado"
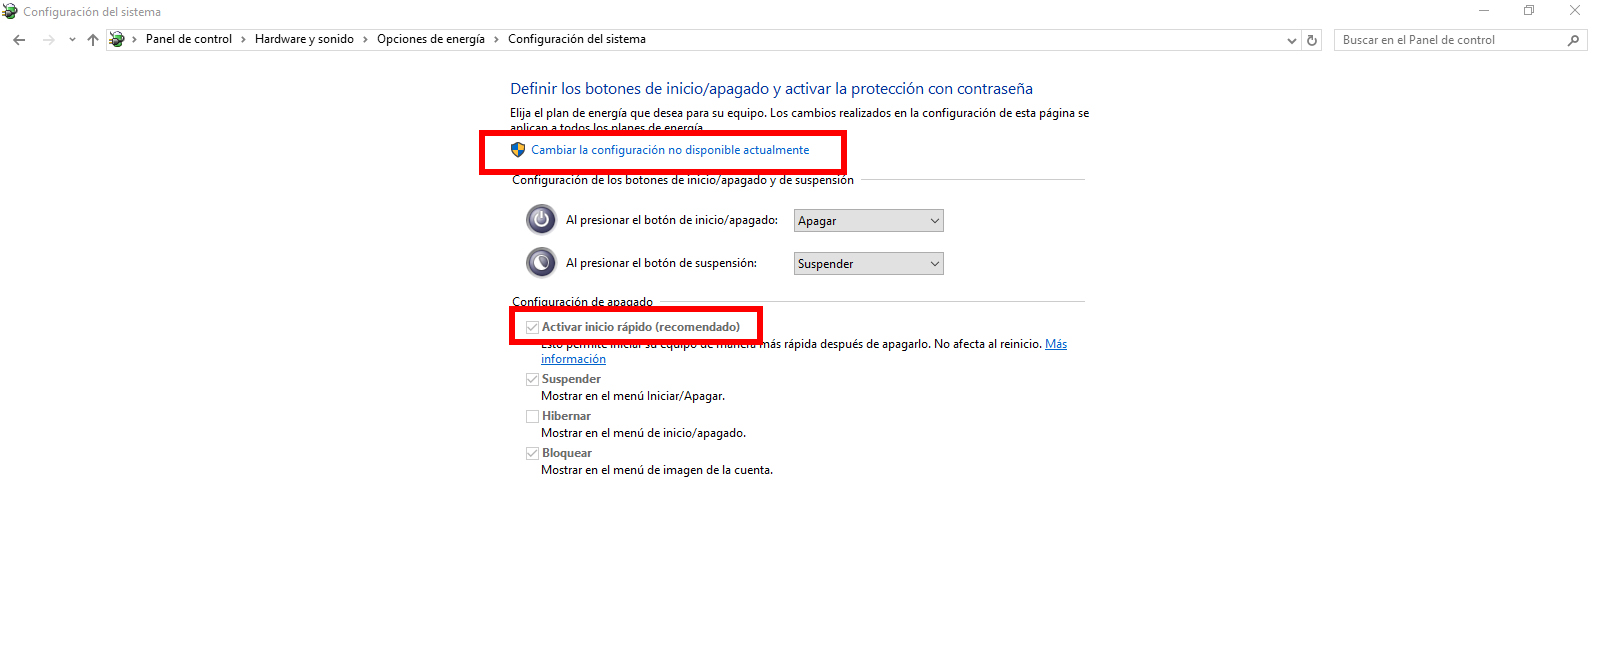
4.- Habilitamos las opción en "Cambiar la configuración no disponible actualmente" y desactivamos la opción "Activar inicio rápido (recomendado)"
5.- Guardamos cambiosviernes, 3 de febrero de 2017
Cómo ocultar archivos dentro de una imagen
![]() |
| Imagen 1: Viendo el archivo Wallpaper.jpg podemos observar que esta imagen tiene dos archivos en su interior. |
Un método de esteganografía bastante simple para insertar cualquier tipo de archivos dentro de una imagen es mediante el uso de software de compresión (como winrar) creando una copia binaria del los archivos dentro de una imagen.
Veamos un ejemplo en vídeo:
[youtube https://www.youtube.com/watch?v=kASDjZQ6d-4&w=560&h=315]
Cómo ocultar archivos dentro de una imagen
miércoles, 1 de febrero de 2017
Tabla Periódica Dinámica

Todo lo que necesitas saber acerca de los elementos químicos en esta tabla periódica dinámica.
http://ptable.com/
Tabla Periódica Dinámica
¿Qué es un firewall?
Un firewall es un software o hardware encargado de filtrar paquetes provenientes de la red o internet. Mediante reglas de filtrado dará o negará el trafico (entrante o saliente) a los servicios brindados en un servidor.
El uso de firewall puede ayudar a prevenir intrusiones por parte de terceros en nuestros sistemas quienes se conectan través de una red o Internet.
Es importante señalar que un firewall no cumple el rol de un software antivirus.
![]() |
![]() |
| Imagen 2: Firewall Físico (Hardware) Cisco ASA 5510 |
- Imagen 1: Microsoft.com
- Imagen 2:Cisco ASA 5510
martes, 31 de enero de 2017
Haz cualquier página amigable para imprimir
Sitio: www.printfriendly.com
lunes, 30 de enero de 2017
SQL Server 2008 - copiar tablas de un servidor a otro
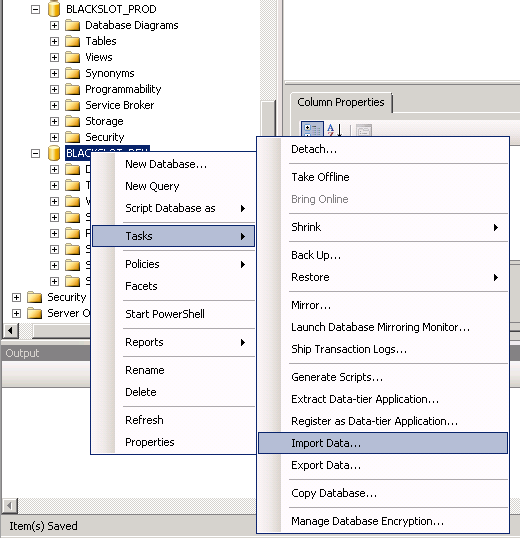
Tenemos una base de datos en producción y queremos disponer de una copia de esos datos para desarrollo, sólo necesitamos algunas tablas.
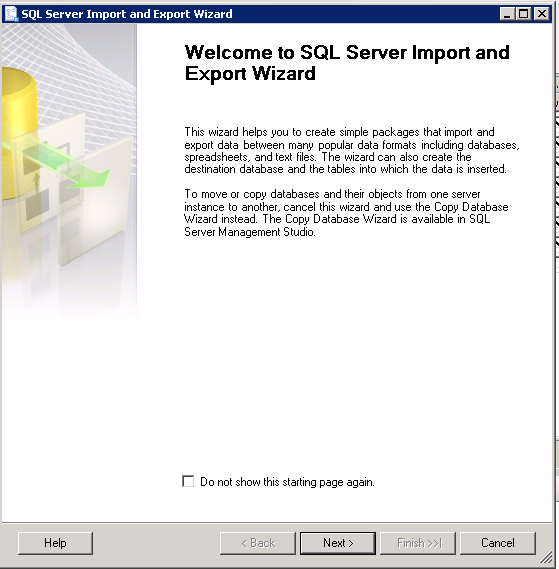
2) Empieza el wizard.
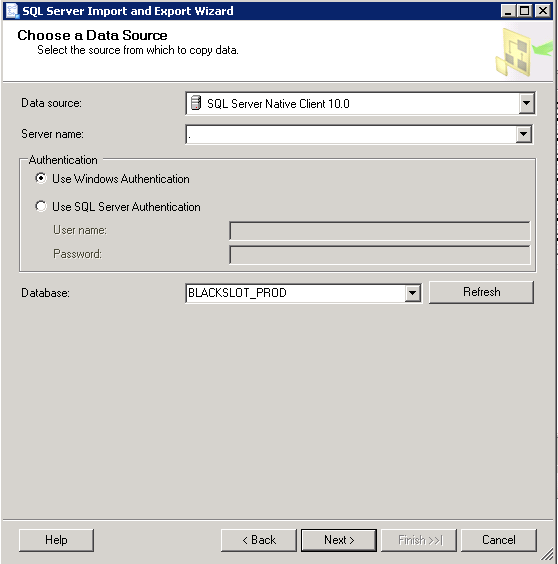
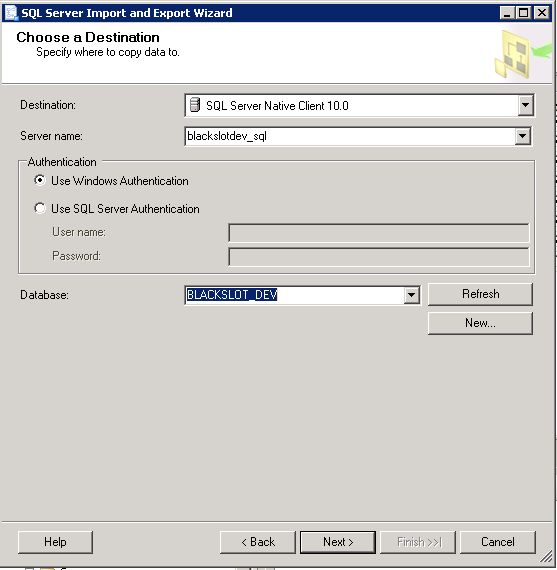
3) Indicamos el nombre de servidor, en nuestro caso cómo es localhost podemos poner un punto. La autenticación mediante Windows o Sql y finalmente si los datos son correctos nos dejará seleccionar la base de datos de origen, en nuestro caso BLACKSLOT_PROD.
4) De la misma forma, en este paso indicamos el destino. Para nosotros BLACKSLOT_DEV. Si no tuviésemos la base de datos de destino ya creada, podemos darle a “”New…” para crearla.
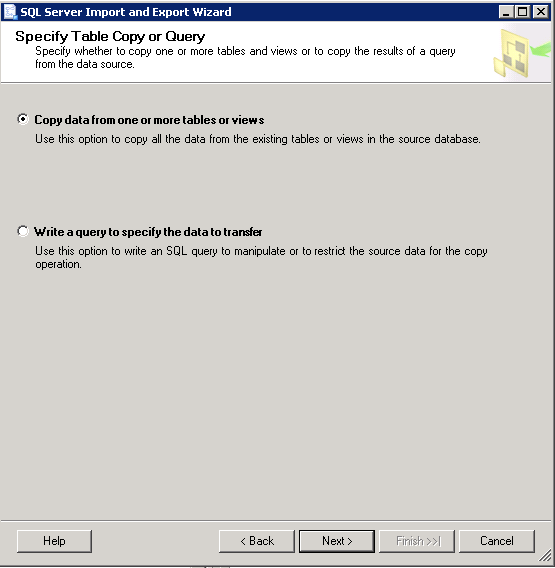
5) En el siguiente apartado dejamos la primera opción marcada.
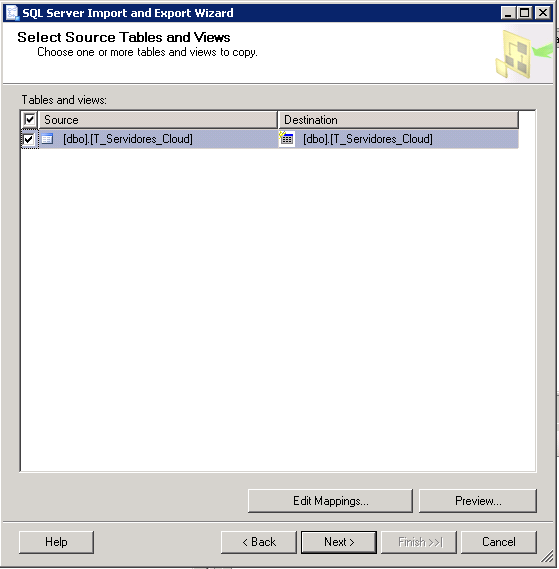
6) Ahora nos mostrará las tablas y vistas que podemos importar, en nuestro caso sólo existe una tabla (T_Servidores_Cloud) que es la que hemos creado a modo de ejemplo. Cómo en el destino no existe la tabla, automáticamente nos la creará con el mismo nombre y los mismos campos.
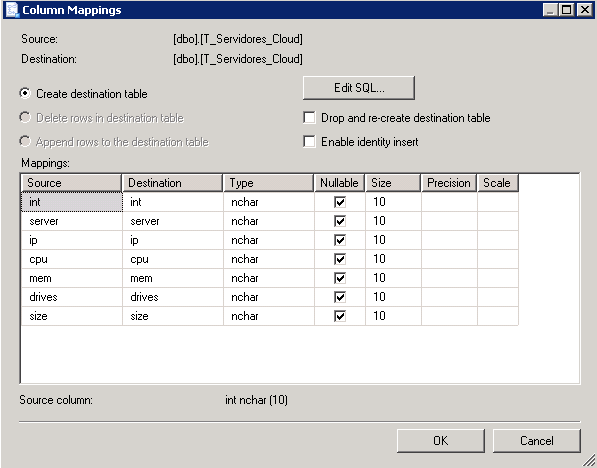
7) Si necesitamos que el nombre sea otro, también podemos editarlo. Si además queremos controlar los campos de destino podemos pinchar en el botón “Edit Mappings…” y nos mostrará todas las posibilidades.
8) Finalmente tenemos un resumen de lo que se va a hacer y podemos darle a “Finish”.
via: http://blackslot.com/blog/copiar-tablas-de-una-bd-sql-server-a-otra/
SQL Server 2008 - copiar tablas de un servidor a otro
domingo, 29 de enero de 2017
¿Cómo colocar Pasta Térmica?
[youtube https://www.youtube.com/watch?v=m1VI_xfl1mI&w=560&h=315]
martes, 27 de septiembre de 2016
Nmap - como escanear puertos #1
Nmap es una herramienta para exploración de redes, sondeo de seguridad y puertos, la cual es su principal característica. La instrucción es muy sencilla de utilizar: nmap
¿Cómo funciona el escaneo de puertos?
Principalmente, de dos maneras: enviando paquetes o realizando una llama de conexión al objetivo. De aquí en adelante Nmap podrá conocer el estado en que se encuentra el puerto. Estos estados son clasificados en seis categorías:
- Abierto: Una aplicación (TPC o UDP) esta aceptando conexiones o paquetes en dicho puerto.
- Cerrado: El puerto recibe y responde a nmap, pero no existe ninguna aplicación escuchando en él.
- Filtrado: Nmap no puede determinar si el puerto esta abierto, puesto que los paquetes enviados al objetivo están siendo filtrados por un firewall, por reglas del router o por alguna aplicación firewall instalada en el equipo objetivo.
- No filtrado: El puerto es accesible pero nmap no logra determinar si el estado es abierto o cerrado.
- Abierto|filtrado: Nmap marca este estado cuando no logra definir si el puerto esta abierto o filtrado. Los puertos abiertos no generar ningún tipo de respuesta.
- Cerrado|filtrado: No se logra determinar si un puerto esta cerrado o filtrado. generalmente aparecen tras un escaneo IPID pasivo.
Especificación de puertos y orden de sondeo
Podemos realizar distintas opciones de sondeo de puertos con nmap. La primera que veremos en esta sección sera: nmap -p
-p : esta opción escanea tanto puertos individuales como un rango de ellos separados por un guión (ej: 1-1023).
-p- : escanea todo el rango de puertos de un objetivo , es decir del 1 al 65535.
Veamos algunos ejemplos:
![]() |
| Figura 1: Ejecución del comando: nmap -p 1-1024 cormupa.cl Nmap realziara un sondeo del sitio cormupa.cl y listará todos los puertos entre el 1 al 1025 |
![]() |
| Figura 2: Nmap muerta los puertos sondeados en cormupa.cl y los estados en que estos se encuentran |
![]() |
| Figura 3: Nmap realizara un sondeo de puertos que van del 1 al 65535 del sitio cormupa.cl |
En el próximo articulo de nmap:
Sondeos con las instrucciones -F y -r y sus respectivas descripciones.
Nmap - como escanear puertos #1
miércoles, 31 de agosto de 2016
[Mikrotik] Bloquear sitios mediante firewall
El siguiente tutorial me sirvió para lograr lo mencionando en el párrafo de arriba:
Para bloquear el acceso a alguna paginas web desde el mikrotik, se debe utilizar la opción layer 7 Protocols del Firewall
1.- Creamos en IP -> Firewall -> Layer 7 Protocols la opción de Bloquear
En Nombre ponemos por ejemplo Facebook, y en regexp ^.+(facebook.com).*$

[caption id="attachment_1946" align="alignnone" width="475"]
Se puede agregar varias paginas para bloquear[/caption]2- En la venta de IP -> Firewall -> Filter Rules agremamos uno nuevo, presionando sobre el más
3.- En a pestaña de General, ponemos en Chain: forward y en Src address: la red (ej: 192.168.10.0/24)
4.- En a pestaña Advanced, ponemos en Layer 7 protocol seleccionamos el nombre del paso 1.
5.- En a pestaña action, seleccionamos la opción drop

Extraído de: http://arkandasos.com/noticias/bloquear-paginas-con-router-board-mikrotik/
*************************************************************
[caption id="attachment_1955" align="alignnone" width="749"]
El firewall bloqueara todas las paginas pertenecientes a los sites de google[/caption][Mikrotik] Bloquear sitios mediante firewall
martes, 10 de marzo de 2015
¡Crea geniales infografías con Easel.ly!
Las infografías son una sencilla forma de simplificar una gran cantidad de información, y hacer más fácil su comprensión y aprendizaje. Es por ello que cada vez se están utilizando más y más en la comunidad educativa. ¿Quieres saber por qué?
En la actualidad, estamos rodeados de información. Lo realmente necesario a día de hoy es saber escoger entre todos los datos los que realmente nos interesan, para finalmente organizarlos y compartirlos de forma clara y eficaz.
Aunque no son nada nuevo, las infografías están ganando cada vez más popularidad como recurso educativo debido a su capacidad para simplificar y hacer más atractiva la información. Con tan sólo un vistazo, nos permiten entender los datos de una manera visual, interpretando la relación entre ellos y haciendo más fácil la construcción de un conocimiento global.
¿Cómo utilizo Easel.ly?
Esta herramienta online gratuita permite que ya no sean necesarios grandes conocimientos en diseño gráfico para crear tus propias infografías. Esta web contiene miles de plantillas y objetos que el usuario puede modificar y adaptar, además de poder subir y hacer uso de sus diseños propios. Aprender a utilizarla te costará tan solo unos pocos pasos:
- Accede a la página web de Easel.ly.
- Date de alta como usuario, solo necesitarás una dirección de correo electrónico y una contraseña.
- Empieza tu diseño desde cero o elige una plantilla. ¡Encontrarás para todos los usos y estilos!
- Puedes editar los colores y la tipografía, pero también las formas y objetos. Modifica el tamaño, el color, la posición, la opacidad…
- Al acabar, puedes descargar tu infografía en PDF o en otros formatos de imagen, como .jpg o .png.
Las ventajas de utilizar infografías en nuestras clases son muchas. Desde su gran atractivo, que puede despertar la curiosidad y motivación de los estudiantes; a su gran versatilidad, ya que pueden utilizarse para cualquier asignatura. No podemos olvidarnos además de su gran potencial para contribuir a la eliminación de barreras y a trabajar la diversidad funcional, permitiendo acercar la información a los alumnos con discapacidad visual o intelectual leve.
Además, uno de los potenciales usos más interesantes de esta herramienta es que sean los propios alumnos los que creen sus propias infografías después de una lectura comprensiva de la materia. De esta forma, deben familiarizarse y entender correctamente los datos para poder ordenarlos, además de crear un potente recurso que les facilitará el repaso de los contenidos más adelante.
Y tú, ¿te animas a crear tus propias infografías educativas? ¡Compártelas después en Tiching para que el resto de la comunidad educativa pueda utilizarlas también!
martes, 30 de diciembre de 2014
Los números de 2014

Aquí hay un extracto:
La sala de conciertos de la Ópera de Sydney contiene 2.700 personas. Este blog ha sido visto cerca de 17.000 veces en 2014. Si fuera un concierto en el Sydney Opera House, se se necesitarían alrededor de 6 presentaciones con entradas agotadas para que todos lo vean.
Haz click para ver el reporte completo.
jueves, 30 de octubre de 2014
ELIMINAR VIRUS QUE CONVIERTE CARPETAS EN ACCESOS DIRECTOS “.LNK”

Ayer estaba terminando de hacer un proyecto con un amigo, asi que le di mi memoria flash para unir todo el proyecto en la compu de el. Pero al revisar mi flash en mi compu, todas las carpetas que tenia me las habia convertido en accesos directos .lnk, y las carpetas no aparecian por ningun lado, ni ocultas ni nada, simplemente no aparecian por ningun lado. Analice con el antivirus y no reconocia nada.
Leyendo x ahi me encontre con unos comandos para revisar la flash desde elSímbolo de Sistema, que me sirvieron de mucho para arreglar este problema…
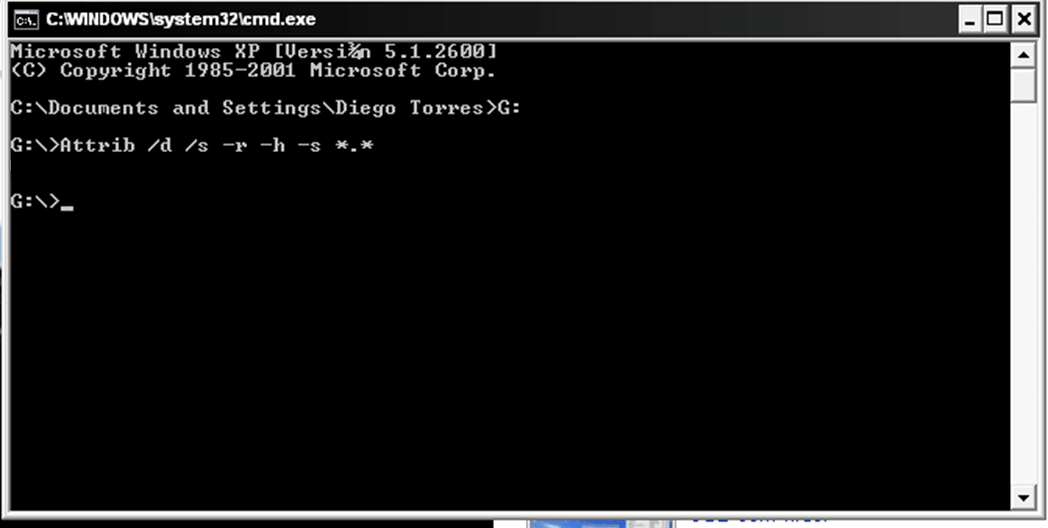
Lo primero que hacemos es ingresar al cmd, ubicarnos en nuestra memoria (en mi caso G:), y escribir el siguiente comando
Attrib /d /s -r -h -s *.*
- Attrib: Para visualizar o modificar atributos
- /d: Para poder procesar carpetas
- /s: Para poder procesar subcarpetas
- -r: Quitar atributos de solo lectura
- -h: Quitar atributos de oculto
- -s: Quitar atributos de sistema
- *.*: Para archivos de cualquier nombre, con cualquier extension
Y ahora si en mi flash ya aparecen todas las carpetas que tenia, y los virus (DrivesGuideInfo en mi caso, en otros puede variar)
Windows Vista o 7 : En caso de que en el proceso de ejecución del comando les aparezca “Acceso denegado” prueben con ingresar a Inicio –> Accesorios –> Clic derecho sobre Símbolo del Sistema y seleccionar Ejecutar como Administrador
Luego si a desinfectar, y a borrar los accesos directos…!!!
Descarga : Unlocker 1.8.9
[EDITADO]
Lo siguiente es un metodo para borrar el virus de su computador, porque si le dieron doble clic al acceso directo, pues es muy problable que el virus ya este en su computador…
Debidas gracias a Ramon Trujillo
1. instalar unloker.
2. abrir C:\Documents and Settings\xxxxxxx(usuario). y buscar el jodido virus llamado Youbu.exe
3. den clik con boton derecho sobre el y seleccionen del menu unloker.
4. en la ventana de acciones seleccionen eliminar y listo.
probablemente les diga que no se pudo borrar que se borrara en el siguiente reinicio, den aceptar y listo…
su PC esta libre de ese MALDITO VIRUS…. XD XD XD XD XD XD XD !!!!!!!!!!! -[Citado textualmente]
[EDITADO: 28-09-2011]
En primer lugar quiero agradecer a todas las personas que me han hecho llegar sus mensajes, correos y demas felicitaciones por escribir esta entrada….pero al contrario soy yo quien estoy agradecido con todos uds. por visitar mi blog en tod0 este tiempo y llenarme de satisfacción al saber que los pocos conocimientos que poseo les ha sido de gran utilidad
En el transcurso de estos días ire actualizando el post gracias a sus mensajes y aportes acerca de este tema
[EDITADO: 17-03-2012]
Escrito por Egogaius:
Bueno … yo me encontré al virus en Windows 7 , bajo otra apariencia. Ya probé varias veces y al parecer lo logré. Las instrucciones originales de Diego fueron buenas para recuperar la “visibilidad” de mis archivos en las USB, pero el virus persistía y les dejo aquí la receta que utilicé… en realidad seré muy técnico pues me cuestan trabajo los detalles. Además… soy como el burro que tocó la flauta … jejeje.
1.- En modo comando (cmd) ejecuté el msconfig y exploré los programas de inicio (pestaña apropiada).
2.- Al ordenar los programas por el Autor, encontré uno que decía “Desconocido” en la columna autor y además se ejecutaba con mi usuario y con un nombre extraño, en mi caso: Zwfyfx.exe.
3.- Deshabilité el programa, tomé nota de su nombre y del directorio en donde radicaba. Todo eso está en la pantalla del msconfig.
4.- Exploré la carpeta señalada -en mi caso estaba en windows\”mi usuario”\appdata\Roaming. Me fué facil llegar a ella en modo comando… solo tuve que pasar al directorio appdata (cd Appdata) y después al de Roaming.
5.- Borré el archivo Zwfyfx.exe (del Zwfyfx.exe)
6.- Luego abrí el registro (regedit) desde el programa de ejecutar o “Run”.
7.- En Edición–>Buscar, coloqué el nombre del virus … en mi caso Zwfyfx, para que lo buscara en todo el Registro.
8.- En HKLM encontré una entrada con el nombre del virus, y borré toda la carpeta.
9.- Salí, reinicié el equipo y … todo OK!
10.- Repasé todas mis USB y borré un directorio llamado RECYCLER que el virus creó en ellas. Una memoria no mostraba contenido, pero con el comando que nos ofreció Diego : Attrib /d /s -r -h -s *.* pude recuperar la estructura de carpetas.
Listo!! Espero sea de utilidad.
Fuente: http://drtorres10.wordpress.com/2010/05/20/eliminar-virus-que-convierte-carpetas-en-accesos-directos-lnk/
ELIMINAR VIRUS QUE CONVIERTE CARPETAS EN ACCESOS DIRECTOS “.LNK”
sábado, 14 de junio de 2014
7 Medidas de seguridad para evitar Fraudes bancarios
Estas recomendaciones te ayudaran a disminuir las posibilidades de que tu informacion bancaria sea robada, toma en cuenta estas medidas y no tendrás problemas al realizar transacciones bancarias por internet.
Medidas de seguridad para prevenir fraudes en la banca por internet
1. Nunca reveles tus claves ni a personas de tu confianza.
Nunca reveles tus claves ni a conocidos muchos menos a desconocidos, algunas veces recibirás correos electrónicos haciéndose pasar por tu banco donde te pidan claves, omitelos y reportalos con tu banco, lo mismo sucede con las llamadas telefónicas. Los bancos jamás piden estos datos por correo electrónico. También es recomendable no recurrir a claves sencillas y cambiarlas de forma periódica. Hablamos un poco mas sobre el tema en el articulo “La seguridad de las contraseñas“.
2. Solo ingresa tu informacion cuando este habilitado el protocolo “https”.
Los bancos están obligados a utilizar https en sus sitios web para ofrecer mayor seguridad y privacidad de la informacion, si no cuenta con el certificado de seguridad evita ingresar informacion de tu cuenta, ademas verifica si aparece un candado en la parte inferior de la ventana. Esta letra S le dice que las comunicaciones con su banco serán cifradas. Si pincha en el candado podrá comprobar el certificado de seguridad y otros datos relacionados. Aun así, en la actualidad ya existen troyanos y sistemas para burlar ambas medidas por lo tanto el protocolo “https” no es garantía de que la informacion vaya a circular de forma segura, sin embargo eso ayudara a disminuir las posibilidades.
3. AntiVirus siempre actualizado.
4. No ingresar a la web del banco desde correos electrónicos o sitios web.
Jamas se debe ingresar mediante un enlace para ir a su banco, se debe escribir la dirección manualmente en el navegador. No basta con eso, también se debe verificar que la dirección aparezca en el navegador correctamente ya que algunos de los troyanos más recientes alteran el sistema y al escribir la dirección, el troyano redirecciona con una dirección IP falsa hacia una página idéntica a la de nuestro banco donde toda informacion que se ingrese ira a caer en manos de los ciber-criminales.
5. No utilizar Redes Wi-Fi publicas o computadoras de otras personas.
Al ingresar a la web de tu banco hazlo desde tu casa o algún lugar de absoluta confianza, si ingresas desde la computadora de esta persona es posible que a propósito haya instalado algún troyano que descifre tu contraseña. En cibercafés y bibliotecas, limítese a chatear, nada de comprar o consultar el saldo de su cuenta bancaria. Las estafas por no prestar atención a este punto son mas comunes de lo que pensamos.
6.- Usar el sentido común.
Para protegernos de estafas al realizar transacciones bancarias por internet es muy importante utilizar el sentido común, muchas veces los intentos por robar informacion bancaria son demasiado obvios, a veces hasta los expertos en el uso de computadoras son victimas de este tipo de ataques y es precisamente por no utilizar el sentido común, por descuido, prisas y demás. Infórmate sobre diferentes modalidades de estafa por internet y toma todas las precauciones necesarias.
7.- Cuidado con lo que descargas.
Desconfía de aquellos “antivirus” que aparecen en ventana emergente avisándote que tu pc ha sido infectado, son antivirus falsos y una vez instalados en tu pc estan preaparados para robar tu informacion o pedirte que pagues por un antivirus que no sirve para nada. Recuerda solo descargar archivos solo de sitios de confianza.
La banca por internet ha facilitado la forma en que hacemos uso de los servicios bancarios brindando mayor comodidad para realizar operaciones bancarias pero al mismo tiempo un mayor riesgo de ser estafado al ingresar a la banca por internet si no tomamos las medidas anteriormente mencionadas.
A continuación te adjunto 2 sitios donde podrás encontrar mas artículos informativos sobre el tema.
- Seguridad en internet: Es un sitio que publica artículos sobre seguridad informática, noticias de virus detectados, noticias de anti-virus y todo lo relacionado a la seguridad por internet.
- Estafas por internet: Es un sitio destinado a reportes de estafas por internet, ahi los usuarios pueden reportar todo tipo de estafas de las que hayan sido victimas para que otras personas se enteren, también pueden pedir referencias sobre empresas de las que se sospeche de fraude.
7 Medidas de seguridad para evitar Fraudes bancarios
sábado, 7 de junio de 2014
Instalar y configurar Fail2ban
Fail2ban monitoriza y lee los logs del servidor en busca de patrones:
- /var/log/auth.log
- /var/log/secure
Instalación
yum install fail2ban
Debian/Ubuntu:
apt-get update && apt-get -y upgrade
apt-get install fail2ban
Instalación manual desde las fuentes (código fuente)
cd /usr/src
wget https://codeload.github.com/fail2ban/fail2ban/tar.gz/0.8.13
tar xvzf fail2ban-0.8.13.tar.gz
cd fail2ban-0.8.13
python setup.py install
cp /usr/src/fail2ban-0.8.13/files/redhat-initd /etc/init.d/fail2ban
chmod 755 /etc/init.d/fail2ban
Arrancar el servicio:
service fail2ban start
Para ver si está realmente funcionando y las jaulas:
service fail2ban status
Fail2ban (pid 21740) is running...
Status
|- Number of jail: 1
`- Jail list: proftpd-iptables
Comprobar si responde:
fail2ban-client ping
Server replied: pong
Fichero Configuración principal /etc/fail2ban/fail2ban.conf
[Definition]
# Option: loglevel
# Notes.: Set the log level output.
# 1 = ERROR
# 2 = WARN
# 3 = INFO
# 4 = DEBUG
# Values: NUM Default: 3
#
loglevel = 3
# Option: logtarget
# Notes.: Set the log target. This could be a file, SYSLOG, STDERR or STDOUT.
# Only one log target can be specified.
# If you change logtarget from the default value and you are
# using logrotate -- also adjust or disable rotation in the
# corresponding configuration file
# (e.g. /etc/logrotate.d/fail2ban on Debian systems)
# Values: STDOUT STDERR SYSLOG file Default: /var/log/fail2ban.log
#
logtarget = SYSLOG
# Option: socket
# Notes.: Set the socket file. This is used to communicate with the daemon. Do
# not remove this file when Fail2ban runs. It will not be possible to
# communicate with the server afterwards.
# Values: FILE Default: /var/run/fail2ban/fail2ban.sock
#
socket = /var/run/fail2ban/fail2ban.sock
# Option: pidfile
# Notes.: Set the PID file. This is used to store the process ID of the
# fail2ban server.
# Values: FILE Default: /var/run/fail2ban/fail2ban.pid
#
pidfile = /var/run/fail2ban/fail2ban.pid
Fichero Configuración "Jaulas" (Jail) /etc/fail2ban/jail.conf
[DEFAULT]
# "ignoreip" can be an IP address, a CIDR mask or a DNS host. Fail2ban will not
# ban a host which matches an address in this list. Several addresses can be
# defined using space separator.
ignoreip = 127.0.0.1/8 192.168.0.1/24
# "bantime" is the number of seconds that a host is banned.
# 1 hora
bantime = 3600
# 10 minutos
#bantime = 600
# A host is banned if it has generated "maxretry" during the last "findtime"
# seconds.
findtime = 600
# "maxretry" is the number of failures before a host get banned.
maxretry = 5
# "backend" specifies the backend used to get files modification.
# Available options are "pyinotify", "gamin", "polling" and "auto".
# This option can be overridden in each jail as well.
#
# pyinotify: requires pyinotify (a file alteration monitor) to be installed.
# If pyinotify is not installed, Fail2ban will use auto.
# gamin: requires Gamin (a file alteration monitor) to be installed.
# If Gamin is not installed, Fail2ban will use auto.
# polling: uses a polling algorithm which does not require external libraries.
# auto: will try to use the following backends, in order:
# pyinotify, gamin, polling.
backend = auto
# "usedns" specifies if jails should trust hostnames in logs,
# warn when DNS lookups are performed, or ignore all hostnames in logs
#
# yes: if a hostname is encountered, a DNS lookup will be performed.
# warn: if a hostname is encountered, a DNS lookup will be performed,
# but it will be logged as a warning.
# no: if a hostname is encountered, will not be used for banning,
# but it will be logged as info.
usedns = warn
# This jail corresponds to the standard configuration in Fail2ban 0.6.
# The mail-whois action send a notification e-mail with a whois request
# in the body.
[ssh-iptables]
enabled = true
filter = sshd
action = iptables[name=SSH, port=ssh, protocol=tcp]
sendmail-whois[name=SSH, dest=root, sender=fail2ban@example.com]
logpath = /var/log/secure
maxretry = 5
[proftpd-iptables]
enabled = true
filter = proftpd
action = iptables[name=ProFTPD, port=ftp, protocol=tcp]
sendmail-whois[name=ProFTPD, dest=webmaster@elhacker.net]
logpath = /var/log/proftpd/proftpd.log
maxretry = 6
cat /var/log/secure | grep 'Failed password' | sort | uniq -c
Filtros de las Jails (Jaulas, Cárcel) /etc/fail2ban/filter.d
- apache-auth.conf
- apache-badbots.conf
- apache-common.conf
- apache-nohome.conf
- apache-noscript.conf
- apache-overflows.conf
- assp.conf
- asterisk.conf
- common.conf
- courierlogin.conf
- couriersmtp.conf
- cyrus-imap.conf
- dovecot.conf
- dropbear.conf
- exim.conf
- gssftpd.conf
- lighttpd-auth.conf
- lighttpd-fastcgi.conf
- mysqld-auth.conf
- named-refused.conf
- pam-generic.conf
- php-url-fopen.conf
- postfix.conf
- proftpd.conf
- pure-ftpd.conf
- qmail.conf
- recidive.conf
- roundcube-auth.conf
- sasl.conf
- sieve.conf
- sogo-auth.conf
- sshd-ddos.conf
- sshd.conf
- vsftpd.con
- webmin-auth.conf
- wuftpd.conf
- xinetd-fail.conf
Acciones a tomar /etc/fail2ban/action.d
- bsd-ipfw.conf
- complain.conf
- dshield.conf
- dummy.conf
- hostsdeny.conf
- ipfilter.conf
- ipfw.conf
- iptables-allports.conf
- iptables-blocktype.conf
- iptables-ipset-proto4.conf
- iptables-ipset-proto6.conf
- iptables-multiport-log.conf
- iptables-multiport.conf
- iptables-new.conf
- iptables-xt_recent-echo.conf
- iptables.conf
- mail-buffered.conf
- mail-whois-lines.conf
- mail-whois.conf
- mail.conf
- mynetwatchman.conf
- pf.conf
- route.conf
- sendmail-buffered.conf
- sendmail-whois-lines.conf
- sendmail-whois.conf
- sendmail.conf
- shorewall.conf
Reportes syslog
May 28 12:09:34 ns2 fail2ban.jail : INFO Jail 'proftpd-iptables' stopped
May 28 12:09:35 ns2 fail2ban.server : INFO Exiting Fail2ban
May 28 12:09:36 ns2 fail2ban.server : INFO Changed logging target to SYSLOG for Fail2ban v0.8.10
May 28 12:09:36 ns2 fail2ban.jail : INFO Creating new jail 'proftpd-iptables'
May 28 12:09:36 ns2 fail2ban.jail : INFO Jail 'proftpd-iptables' uses pyinotify
May 28 12:09:36 ns2 fail2ban.jail : INFO Initiated 'pyinotify' backend
May 28 12:09:36 ns2 fail2ban.filter : INFO Added logfile = /var/log/auth.log
May 28 12:09:36 ns2 fail2ban.filter : INFO Set maxRetry = 6
May 28 12:09:36 ns2 fail2ban.filter : INFO Set findtime = 600
May 28 12:09:36 ns2 fail2ban.actions: INFO Set banTime = 3600
May 28 12:09:36 ns2 fail2ban.jail : INFO Jail 'proftpd-iptables' started
Ejemplos
Reporte ip baneada:
May 28 15:56:13 ns2 fail2ban.actions: WARNING [proftpd-iptables] Ban 195.70.62.71
May 28 16:56:14 ns2 fail2ban.actions: WARNING [proftpd-iptables] Unban 195.70.62.71
Ver Regla en iptables (action iptables)
iptables -L
o mejor:
service iptables status
Resultado:
fail2ban-ProFTPD tcp -- 0.0.0.0/0 0.0.0.0/0 tcp dpt:21
Chain fail2ban-ProFTPD (1 references)
num target prot opt source destination
1 RETURN all -- 0.0.0.0/0 0.0.0.0/0
Ip baneada:
Chain fail2ban-ProFTPD (1 references)
num target prot opt source destination
1 REJECT all -- 195.70.62.71 0.0.0.0/0 reject-with icmp-port-unreachable
Para borrar la última ip baneada:
# iptables -D fail2ban-ProFTPD 1
Para ver el estado:
fail2ban-client status proftpd-iptables
Status for the jail: proftpd-iptables
|- filter
| |- File list: /var/log/secure
| |- Currently failed: 0
| `- Total failed: 384
`- action
|- Currently banned: 2
| `- IP list: 85.25.72.71 175.44.5.140
`- Total banned: 33
Si aparecen errores con iptables en el log:
fail2ban.actions.action: ERROR iptables -N fail2ban-SSH#012iptables -A fail2ban-SSH -j RETURN#012iptables -I INPUT -p tcp --dport ssh -j fail2ban-SSH returned 300
Es debido a los permisos aplicados por SELinux
restorecon -R -v /sbin/
Reporte por e-mail (acción sendmail-whois.conf)
Hi,
The IP 195.70.62.71 has just been banned by Fail2Ban after
6 attempts against ProFTPD.
Here are more information about 195.70.62.71:
[Querying whois.ripe.net]
[whois.ripe.net]
% This is the RIPE Database query service.
% The objects are in RPSL format.
%
% The RIPE Database is subject to Terms and Conditions.
% See http://www.ripe.net/db/support/db-terms-conditions.pdf
% Note: this output has been filtered.
% To receive output for a database update, use the "-B" flag.
% Information related to '195.70.62.0 - 195.70.62.255'
% Abuse contact for '195.70.62.0 - 195.70.62.255' is 'net-admin@datanet.hu'
inetnum: 195.70.62.0 - 195.70.62.255
netname: INTERWARE
descr: InterWare Inc.
descr: IPs for Server Hosting
country: HU
admin-c: IWNA1-RIPE
tech-c: IWNA1-RIPE
remarks: rev-srv: ns1.interware.hu
remarks: rev-srv: ns2.interware.hu
status: ASSIGNED PA
mnt-by: AS8358-MNT
source: RIPE # Filtered
remarks: rev-srv attribute deprecated by RIPE NCC on 02/09/2009
role: InterWare Network Administration
address: InterWare Inc.
address: Victor Hugo u. 18-22.
address: H-1132 Budapest
address: Hungary
phone: +36 1 4525300
fax-no: +36 1 4525301
admin-c: ZR1-RIPE
admin-c: AN845-RIPE
tech-c: MK1117-RIPE
tech-c: AN845-RIPE
tech-c: ZR1-RIPE
nic-hdl: IWNA1-RIPE
mnt-by: AS8358-MNT
org: ORG-IL7-RIPE
remarks: ---------------------------------------------
remarks: Please send all abuse and spam complaints to:
remarks: noc@interware.hu
remarks: abuse@interware.hu
remarks: ---------------------------------------------
source: RIPE # Filtered
% Information related to '195.70.32.0/19AS5588'
route: 195.70.32.0/19
descr: GTS Hungary Ltd.
descr: HU
origin: AS5588
mnt-by: AS8358-MNT
source: RIPE # Filtered
% Information related to '195.70.32.0/19AS8358'
route: 195.70.32.0/19
descr: InterWare Inc.
descr: HU
origin: AS8358
mnt-by: AS8358-MNT
source: RIPE # Filtered
% This query was served by the RIPE Database Query Service version 1.73.1 (DBC-WHOIS3)
Regards,
Fail2Ban
sábado, 19 de abril de 2014
Virus Troyanos
Los virus troyanos son un tipo de malware cuyo principal propósito es dar acceso remoto a un sistema. Igual que el mítico caballo que usaron los griegos para introducirse en Troya sin levantar sospechas, estos programas tratan de pasar lo más desapercibidos que puedan, abriendo una puerta trasera para que un atacante remoto se introduzca en el ordenador.
Normalmente, los troyanos hacen más que proporcionar una puerta trasera: registran pulsaciones de teclas y páginas visitadas, transfieren datos del ordenador, lo convierten en parte de una botnet. Sin embargo, en el caso de los que usaría la policía lo más probable es que sólo proporcionasen un registro de acciones del usuario y un acceso para que se pudiesen explorar los contenidos del ordenador de forma remota.
Por otra parte, decíamos que el troyano trata de pasar desapercibido, así que no sería extraño que viniese acompañado de un rootkit. Este tipo de malware tiene como propósito ocultar procesos que puedan hacer sospechar al usuario.
¿Cómo? Como su nombre indica, los rootkits se instalan en el ordenador con permisos de administrador, superusuario o root. Al tener control completo del sistema pueden ocultar ciertos procesos y archivos, evitar que los antivirus hagan bien su trabajo, saltarse sistemas de cifrado… Así evitan que detectes que ha habido un compromiso en tu sistema.
Los rootkits pueden instalarse a nivel de sistema operativo (lo más normal), pero pueden llegar a reemplazar partes del núcleo o incluso del arranque del ordenador: de esta forma pueden saltarse cualquier protección que tengas (el rootkit controla todo el ordenador desde el momento en el que arranca) y resultan muy difíciles de detectar y eliminar.
¿Cómo podemos infectarnos?
Existen muchísimas formas de infección, veamos algunas.
Puede ser por una vulnerabilidad en un programa que tengas instalado y no actualizado (ejem, Flash, Java, Adobe Reader). Descargas un archivo especialmente preparado para que, al abrirlo, se ejecute un código que instale el rootkit en cuestión (vulnerabilidades por desbordamiento de búfer, en su mayoría).
También puede ser por fallos en el hardware y los controladores. No sería la primera vez que alguien toma control de un ordenador enviando unos paquetes especiales a la antena WiFi, o a la radio Bluetooth. Además, si entran de esta forma conseguirían directamente privilegios de administrador para hacer lo que quieran con el sistema.
Otra posible puerta: manipulación directa de los archivos que te bajas. Un ataque MITM (Man In The Middle, hombre en el medio), poniendo un software entre tu ordenador y el resto de Internet, modificaría un archivo ejecutable que te bajes inyectando código para instalar un troyano. Así, tú crees que estás instalando, por poner un ejemplo, Chrome, y en realidad estás instalando Chrome con un regalito de parte de tu amigo el hacker.
Lo más común: instalación de software pirata y acciones de crack que infectan el sistema bajo "nuestro consentimiento". Esto sucede normalmente cuando descargamos programas subidos a internet por terceros, los cuales han modificado y nosotros no sabemos. De igual forma al aplicar un crack estamos instalando el programa para hacer valido e l software pirata pero ¿quien asegura que tal crack no tiene nada oculto?
Y no tenemos que irnos tan lejos. Alguien con acceso físico a tu ordenador puede coger ratón y teclado e instalar el malware sin vulnerabilidades ni complicaciones.
La moraleja es que si quieren ir a por ti, probablemente lo consigan. Más tarde o más temprano, tu ordenador será vulnerable. Incluso aunque tengas el sistema actualizado al segundo y con un antivirus analizando el sistema continuamente, alguien encontrará una vulnerabilidad que no conozca el fabricante y que podrá aprovechar para introducir su malware especialmente creado para ser indetectable por el antivirus. Aun así, no es cuestión de poner las cosas fáciles, así que veamos cómo protegernos.
Cómo proteger un sistema frente a un troyano
No vamos a repetir lo obvio: tener todas las aplicaciones actualizadas, un antivirus bueno, no bajar archivos de sitios que no conozcas.
Veamos medidas de este tipo, desde las menos intrusivas a las que sean más propias de un verdadero paranoico de la seguridad.
Primero de todo: nunca, jamás, en la vida, te conectes a una red WiFi abierta si te preocupa mínimamente la seguridad. Pueden ver el tráfico no cifrado, cualquiera puede ver qué puertos abiertos tienes en tu ordenador, e incluso podrían entrar con un clic en tus cuentas de servicios que no usen HTTPS.
También puedes asegurarte en tus conexiones a Internet usando HTTPS siempre que sea posible, o conéctate a través de una VPN para evitar ataques MITM. Si descargas algo, verifica que no se haya modificado por el camino calculando su hash y comparando con el que te dan en la página de descarga. Por supuesto súbelo a sitios como VirusTotal para comprobar que no es un malware. Ah, y aunque no lo parezca, una descarga por BitTorrent es más segura que una descarga directa.
Si está disponible, activa los controles de integridad de los archivos de sistema en tu antivirus. De esta forma, el antivirus chequeará que los archivos de sistema no han cambiado desde la última vez. Si han cambiado y no sabes por qué, mala suerte.
Separar las cuentas de usuario y administrador también es una medida muy sencilla y efectiva. No me refiero a cosas como el UAC de Windows 8, que te pregunta si un programa quiere hacer cambios en el sistema, o al sudo de Linux. No. Me refiero a que tengas dos usuarios distintos, uno para administración y otro para tareas de usuarios. Si quieres instalar un programa, sales de la cuenta de usuario y entras en la de administrador, y cuando acabes vuelves a la de usuario. En Windows y Mac esto implica quitar privilegios de administración de tu cuenta; en Linux, quitar tu usuario del archivo de sudoers para que no puedas usar sudo sino que tengas que entrar con otro usuario (su usuario).
Eso sí, ten en cuenta que cuanto más avanzado es el programa más difícil de usar es. En lugar de hacerlo todo automáticamente, estos programas te dan mucha información para que tú puedas decidir qué hacer. Hay que saber muy bien qué significa cada aviso que te da y qué hace cada opción de eliminación.
Otra medida bastante efectiva pero que fastidia mucho el uso del ordenador: poner un firewall en modo estricto. Con eso me refiero a bloquear todas las comunicaciones por defecto, y sólo permitir la conexión por ciertos puertos a las aplicaciones que tú hayas definido explícitamente. Básicamente, navegador, sistema de actualizaciones y poco más.
Cifrar nuestro sistema protegerá nuestros datos frente a intrusiones. Si ciframos todo el disco (incluyendo el SO), necesitaremos una contraseña para acceder al sistema, pero entonces todos los archivos aparecerán sin cifrar a nuestros ojos (y a los de los programas que se ejecuten en el sistema). Cifrar sólo ciertas carpetas o archivos es más recomendable si únicamente queréis proteger datos confidenciales (almacén de contraseñas, correos, agenda…). TrueCrypt es de los mejores programas para cifrar vuestro disco o sistema.
También podemos poner las cosas difíciles usando software más minoritario. No uses Windows o Mac, usa Linux. Tampoco uses Android o iOS, usa BlackBerry o Windows Phone (aunque si estás preocupado por la seguridad de verdad no sé qué haces con un smartphone). No porque unos sean más seguros que otros, sino porque si usas un sistema menos usado habrá menos herramientas y recursos para atacarlo. Simple matemática: a menos usuarios, menos interés tiene para los atacantes. Si además usas otra arquitectura de procesador (ARM para escritorio, por ejemplo) conseguirás con muy alta probabilidad que el malware que te envíen ni se ejecute en tu sistema.
¿Y si uso un móvil/tablet, cómo me protejo?
La seguridad en el móvil o táblet es un asunto muy delicado. Primero, porque hay menos software de protección. Hay antivirus sólo en Android, pero como si no los hubiera, porque son bastante inútiles: fallan estrepitosamente a la hora de detectar malware que haya sido transformado con técnicas sencillas y conocidas.
Pero ese no es el problema real. Al fin y al cabo, puedes evitar estos virus de móvil si tienes algo de cuidado. Pero frente a otro tipo de vulnerabilidades estamos totalmente vendidos sin sistemas de detección como los que pueda haber en un ordenador normal. Fallos en las aplicaciones, en el propio sistema, a la hora de conectarse a redes WiFi que hayan sido suplantadas (cosa no muy difícil de hacer)…
Lo mejor que puedes hacer es cifrar tus datos en el móvil por si alguna vez se te pierde, pero de cualquiera de las formas asume que los móviles y tablets, de momento y salvo que seas el Pentágono y tengas versiones del sistema mejor protegidas, no son seguros.
Tampoco hagas un Jailbreak a tu dispositivo puesto que estar abriendo puertas traseras a otros programas.
Troyanos famosos
En mi epoca de universidad utilice algunos de estos virus, la verdad le tengo un cariño especial a tres de ellos, forman una época romántica en el uso de caballos de troya para jugarle broma a tus amigos, esta de más decir que ahora el uso es en su mayoría es para cometer delitos.
Netbus: se programo en Delphi por Carl-Fredrik Neikter, un programador sueco, en marzo de 1998. Entró en circulación antes que Back Orifice, fuese liberado en agosto de 1998. El autor afirmó que el programa estaba destinado a ser usado para bromas, no para irrumpir ilegalmente en los sistemas informáticos. Traducido del sueco, el nombre significa "NetPrank". (broma en red)
Sub7: Es usado para acceder y controlar de forma remota una computadora sin el consentimiento del usuario, en donde es el usuario que mantiene en su poder al Cliente del software por medio del Servidor que permite que el sistema comprometido sea controlado de forma remota. También puede ser usado para actividades de espionaje, Hacking, y a veces hasta criminales o robo de información sensible. El nombre del software deriva de otro software de la misma categoría llamado NetBus cuya escritura a la inversa es suBteN en la que sustituyendo la sílaba ten por seven que formaría la palabra SubSeven.
Back Orifice: fue diseñado con una arquitectura cliente-servidor. Un pequeño y discreto programa servidor es instalado en una máquina, la cual es controlada remotamente por un programa cliente a través de una interfaz gráfica desde otro ordenador. Los dos componentes se comunican usando los protocolos de red TCP y UDP. Normalmente el programa usa el puerto 31337.
Este gran articulo fue extraído de: http://www.genbeta.com/seguridad/que-es-un-troyano-como-funciona-y-como-podemos-protegernos y me he tomado la libertad de modificarlo levemente según mi experiencia.Otras fuentes: http://es.wikipedia.org/wiki/NetBushttp://es.wikipedia.org/wiki/Back_Orificehttp://es.wikipedia.org/wiki/Sub7
Y tú ¿Has utilizado algún troyano o has sido
de ellos?
miércoles, 26 de marzo de 2014
Feliz seis años
Hace seis años que comencé a publicar en mi blog el cual nació como un proyecto de clases de cuando estudiaba Pedagogía en Inacap. Lo he mantenido hasta el día de hoy, publicando escuetamente en sus inicios hasta el 2013 para este año establecer la meta de noticias y artículos sobre seguridad una vez al día para así mantener su actividad. Seis años en que no lo abandone y eso ya es mucho decir para todos los proyectos de blogs, ahora no queda más que celebrar en virtud de esos seis jóvenes años.
domingo, 9 de marzo de 2014
Phishing - Suplantación de Identidad
- contraseñas
- claves bancarias
- tarjetas de crédito
- etc.
El delincuente, conocido como phisher, utilizando técnicas de ingeniería social, se hace pasar por una persona o empresa de confianza en una aparente comunicación oficial electrónica, por lo general un correo electrónico, o algún sistema de mensajería instantánea, redes sociales, a raíz de un malware o incluso utilizando también llamadas telefónicas.
Aquí les dejo unas lindas diapositivas que ilustran la información que se puede llegar a obtener:
[caption id="attachment_1276" align="aligncenter" width="558"]
[caption id="attachment_1277" align="aligncenter" width="559"]
[caption id="attachment_1278" align="aligncenter" width="556"]
[caption id="attachment_1279" align="aligncenter" width="553"]
Distinguir un mensaje de phishing de otro legítimo puede no resultar fácil para un usuario que haya recibido un correo de tales características, especialmente cuando es efectivamente cliente de la entidad financiera de la que supuestamente proviene el mensaje.
El campo De: del mensaje muestra una dirección de la compañía en cuestión. No obstante, es sencillo para el estafador modificar la dirección de origen que se muestra en cualquier cliente de correo.
El mensaje de correo electrónico presenta logotipos o imágenes que han sido recogidas del sitio web real al que el mensaje fraudulento hace referencia.
El enlace que se muestra parece apuntar al sitio web original de la compañía, pero en realidad lleva a una página web fraudulenta, en la que se solicitarán datos de usuarios, contraseñas, etc.
Normalmente estos mensajes de correo electrónico presentan errores gramaticales o palabras cambiadas, que no son usuales en las comunicaciones de la entidad por la que se están intentando hacer pasar.
.
Consejos para protegerse del phishing:
Fuente: http://www.infospyware.com/articulos/que-es-el-phishing/