Mostrando entradas con la etiqueta Seguridad. Mostrar todas las entradas

viernes, 3 de febrero de 2017

Cómo ocultar archivos dentro de una imagen


Imagen 1
Imagen 1: Viendo el archivo Wallpaper.jpg podemos observar que esta imagen tiene dos archivos en su interior.

Un método de esteganografía bastante simple para insertar cualquier tipo de archivos dentro de una imagen es mediante el uso de software de compresión (como winrar) creando una copia binaria del los archivos dentro de una imagen.


Veamos un ejemplo en vídeo:


[youtube https://www.youtube.com/watch?v=kASDjZQ6d-4&w=560&h=315]

martes, 31 de enero de 2017

Buenas Practicas: No abrir archivos desconocidos


Internet es un mar de información, en la cual se transmiten: archivos, documentos, imágenes, vídeos, mensajes, música, software, etc., de manera constante las 24 horas del día, sin descansó alguno. Esta gran diversidad de información genera algunas brechas en la seguridad que los delincuentes aprovechan, como es el caso del malwares que se propagan vía correo electrónico como datos adjuntos, con la finalidad de infectar equipos para robar información.


Por ello, se recomienda no abrir archivos ni enlaces extraños, provenientes de personas o instituciones que no conozcamos.


A considerar:


  1. Cuidado con archivos o documentos con dos extensiones, ejemplo: lafoto1.jpg.bat

  2. Cuidado con archivos con extensiones: .exe, .src, .vbs, .bat u otro que no nos sean familiares.

  3. Cuidado con enlaces de instituciones bancarias que solicitan actualizar datos.

  4. Cuidado con cualquier enlace enviado por una institución bancaria. Los bancos solo envían información al correo, jamás solicitan ingresar mediante un enlace a otro sitio web, incluido la del propio banco.

  5. Cuidado con enlaces para ver imágenes, videos, archivos que no hemos solicitado.

  6. Si necesita descargar un archivo del su correo, puede previsualizarlo o ejecutar un análisis antivirus antes de abrirlo.

  7. Abra archivos que provengan de una fuente de confianza.

sábado, 28 de enero de 2017

Curso Virus Informáticos

virus-informatico

Curso que cuenta con tres manuales que enseñan a crear un Virus Troyano desde cero, así también en batch y programación de virus.


miércoles, 22 de octubre de 2014

Las 15 cosas más terroríficas de hackear (infografía)

Estamos en el inicio de Internet de las cosas (IoT), donde una multitud de dispositivos interceptados interconectados presentarán un paraíso para los hackers. Una nueva infografía en Web Hosting Buzz presenta algunos escenarios escalofriantes en los que un atacante podría comprometer las tecnologías actuales que transcienden al mundo físico con el consiguiente aumento del riesgo.
tostadora_inteligente
Las amenazas van desde el hacking de electrodomésticos, monitores para bebés o neveras inteligentes hasta habitaciones de hotel e incluso aeropuertos y reactores nucleares.

A principios de este año, hackers comprometieron 100.000 electrodomésticos inteligentes y los utilizaron para enviar 750.000 mensajes de spam.
En abril, una pareja de Estados Unidos se despertó con el sonido de un hombre gritando "wake up baby" a través de su monitor de bebé inalámbrico.
Este verano un consultor de seguridad usando sólo un iPad fue capaz de tomar el control de las luces, las temperaturas y las persianas de 200 habitaciones de un hotel en China.
Muchos cajeros automáticos en todo el mundo siguen utilizando el obsoleto Windows XP.
En junio de dos escolares canadienses hackearon los cajeros automáticos de Montreal antes avisar del riesgo al banco.
Los automóviles de hoy en día contienen 50 o más unidades de control electrónico y los hackers pronto serán capaces de desbloquear y arrancar el vehículo mediante el envío de un sencillo SMS. Ya se ha demostrado que es posible hackear cualquiera de los equipos de baja potencia en un coche moderno en menos de 10 segundos.

15-of-the-Scariest-Things-Hacked

Fuente original: http://www.hackplayers.com/2014/10/las-15-cosas-mas-terrorificas-de-hackear.html

martes, 21 de octubre de 2014

Consejos para el cuidado del equipo (seguridad)

Cuidar el equipo no solo significa revisarlo con cierta regularidad, sino que, además, tenemos que preocuparnos y mantenerlo lo mejor posible en las tareas diarias.

Cuando hablamos de cuidar el equipo a diario, no queremos decir que hay que pasarle un trapo y quitarle el polvo cada media hora o analizarlo todo el tiempo con un antivirus. El cuidado diario nuestro equipo requiere adoptar una costumbre sencilla que explicaremos fácilmente.

335790

Combatir el Malware

Empecemos por referirnos al malware, esos sistemas maliciosos que tienen la propiedad de infiltrarse y dañar el equipo de una forma silenciosa sin que nos percatemos de los hechos hasta que ya estemos infectados. Pueden llegar a nuestra máquina de diversas formas: por Internet, en un pendrive y hasta en algún DVD que nos prestó un amigo. Podemos evitarlo de las siguientes maneras:

  • Tener cuidado con respecto a que páginas web navegamos; algunas fueron creadas solo con el propósito de esparcir amenazas.

  • Si usamos un pendrive en una maquina ajena, antes de abrirlo en la nuestra, revisarlo con un antivirus.

  • Muchas veces podemos recibir mails en nuestra casilla con remitentes que desconocemos; prestemos atención, porque quizá se trate de un malware.

  • En los sistemas de mensajería instantánea puede filtrarse malware en algún archivo comprimido. Debemos tener en cuenta quien lo envía.

  • Tener especial cuidado con aplicaciones piratas bajadas de Internet.

  • Mantener nuestro software actualizado a las ultimas versiones.


Pequeñas amenazas:

Troyanos, gusanos o cualquier tipo de malware están siempre amenazando nuestro equipo; es necesario contar con una solución antivirus.

domingo, 15 de junio de 2014

Recomendaciones al utilizar WiFi público

Los delincuentes ganan muchísimo dinero explotando los puntos débiles de las conexiones a Internet, y se alimentan de los usuarios que consideran fiable y segura cualquier conexión web. KasperskyLab, experta en protección antivirus y antimalware, te da consejos para estar más protegido en Internet.

Al conectarnos a un WIFI público y gratuito, deberíamos ser un poquito más paranoicos, dicen los expertos de Kaspersky. Lo más probable es que estas conexiones se hayan configurado de forma rápida, sin invertir tiempo en la seguridad y protección antivirus de las mismas. El tráfico en estas redes, seguramente, no haya sido encriptado y se publica en la red en texto plano. Esto significa que cualquier persona sentada a tu lado o dentro de un coche, en el aparcamiento, puede interceptar el tráfico WIFI y recoger cada pulsación en el teclado que hagas. Por lo tanto, cada nombre de usuario, contraseña, historial de navegación – información que no te puedes permitir perder – se empaqueta y se envía a alguien que quiere robar tu identidad o, mucho peor, vaciar tu cuenta bancaria.

Existen algunos pasos que puedes seguir para evitar ser una víctima, sin necesidad de ser un experto informático. Lo más importante es tener un poquito de sentido común cuando accedes a redes WIFI públicas y, además de instalar una buena protección antivirus como las que ofrece Kaspersky.

Pero también debes tomar ciertas precauciones al respecto:


  • Los expertos de Kaspersky te aconsejan desactivar los ficheros compartidos y localización de red: los ordenadores domésticos pueden compartir archivos e impresoras con tu red personal. Asegúrate de que desactivas esta configuración cuando navegas en una red web pública.


  • Activa tu firewall: los dispositivos Windows tienen un firewall que se enciende por defecto. Asegúrate de que está activado, funcionando y vigilando tu tráfico. Los firewall no son la herramienta de seguridad definitiva ni una protección antivirus y antimalware total, pero son la primera línea de defensa cuando un ordenador está en marcha. Los productos Kaspersky pueden ayudarte


  • HTTP(S) por seguridad: si vas a entrar en tu email personal en una red web pública, hazlo a través de HTTPS, el cual encripta los datos que estás enviando a la red. Gmail, por ejemplo, usa HTTPS por defecto. Asegúrate de que está en la dirección URL, ej. https://gmail.google.com. Si, por alguna razón, desaparece, desconéctate.


  • No asumas riesgos: sé disciplinado para no hacer nada peligroso cuando estés conectado a una red pública: por ejemplo, escribir una contraseña de acceso. Recuerda que el sentido común es la mejor precaución. No entres en tus cuentas bancarias, eso puede esperar.


  • Es sencillo apagar el WIFI. Si estás anotando algo, leyendo un documento o no necesitas estar conectado en ese preciso momento, apaga la conexión. Si sigues estos consejos de Kaspersky Lab estarás más protegido mientras navegas en Internet.

sábado, 14 de junio de 2014

7 Medidas de seguridad para evitar Fraudes bancarios

En este articulo compartiremos 7 precauciones o medidas de seguridad que deben tomarse en cuenta para prevenir fraudes bancarios los cuales como hemos visto año con año han ido a la alza. Algunas de estas recomendaciones pueden sonar bastante básicas, sin embargo a veces se olvida su importancia y es ahí donde suceden los fraudes bancarios.

Estas recomendaciones te ayudaran a disminuir las posibilidades de que tu informacion bancaria sea robada, toma en cuenta estas medidas y no tendrás problemas al realizar transacciones bancarias por internet.

Medidas de seguridad para prevenir fraudes en la banca por internet


1. Nunca reveles tus claves ni a personas de tu confianza.


Nunca reveles tus claves ni a conocidos muchos menos a desconocidos, algunas veces recibirás correos electrónicos haciéndose pasar por tu banco donde te pidan claves, omitelos y reportalos con tu banco, lo mismo sucede con las llamadas telefónicas. Los bancos jamás piden estos datos por correo electrónico. También es recomendable no recurrir a claves sencillas y cambiarlas de forma periódica. Hablamos un poco mas sobre el tema en el articulo “La seguridad de las contraseñas“.

2. Solo ingresa tu informacion cuando este habilitado el protocolo “https”.


Los bancos están obligados a utilizar https en sus sitios web para ofrecer mayor seguridad y privacidad de la informacion, si no cuenta con el certificado de seguridad evita ingresar informacion de tu cuenta, ademas verifica si aparece un candado en la parte inferior de la ventana. Esta letra S le dice que las comunicaciones con su banco serán cifradas. Si pincha en el candado podrá comprobar el certificado de seguridad y otros datos relacionados. Aun así, en la actualidad ya existen troyanos y sistemas para burlar ambas medidas por lo tanto el protocolo “https” no es garantía de que la informacion vaya a circular de forma segura, sin embargo eso ayudara a disminuir las posibilidades.

3. AntiVirus siempre actualizado.


fraudes en lineaLa falta de un antivirus actualizado es una de las principales causas por las que los hackers logran apoderarse de la informacion de una pc, es importante contar con un antivirus eficaz y actualizado, aun contando con un antivirus se corre el riesgo de que el troyano no sea detectado, pero si no se cuenta con un antivirus las probabilidades aumentan. Los troyanos son expertos en robar datos bancarios, por esta razón es muy importante descargar un antivirus lo antes posible si no lo tienes y mantenerlo actualizado.

4. No ingresar a la web del banco desde correos electrónicos o sitios web.


Jamas se debe ingresar mediante un enlace para ir a su banco, se debe escribir la dirección manualmente en el navegador. No basta con eso, también se debe verificar que la dirección aparezca en el navegador correctamente ya que algunos de los troyanos más recientes alteran el sistema y al escribir la dirección, el troyano redirecciona con una dirección IP falsa hacia una página idéntica a la de nuestro banco donde toda informacion que se ingrese ira a caer en manos de los ciber-criminales.

5. No utilizar Redes Wi-Fi publicas o computadoras de otras personas. 


Al ingresar a la web de tu banco hazlo desde tu casa o algún lugar de absoluta confianza, si ingresas desde la computadora de esta persona es posible que a propósito haya instalado algún troyano que descifre tu contraseña. En cibercafés y bibliotecas, limítese a chatear, nada de comprar o consultar el saldo de su cuenta bancaria. Las estafas por no prestar atención a este punto son mas comunes de lo que pensamos.

6.- Usar el sentido común. 


Para protegernos de estafas al realizar transacciones bancarias por internet es muy importante utilizar el sentido común, muchas veces los intentos por robar informacion bancaria son demasiado obvios,  a veces hasta los expertos en el uso de computadoras son victimas de este tipo de ataques y es precisamente por no utilizar el sentido común, por descuido, prisas y demás. Infórmate sobre diferentes modalidades de estafa por internet y toma todas las precauciones necesarias.

7.- Cuidado con lo que descargas. 


Desconfía de aquellos “antivirus” que aparecen en ventana emergente avisándote que tu pc ha sido infectado, son antivirus falsos y una vez instalados en tu pc estan preaparados para robar tu informacion o pedirte que pagues por un antivirus que no sirve para nada. Recuerda solo descargar archivos solo de sitios de confianza.

La banca por internet ha facilitado la forma en que hacemos uso de los servicios bancarios brindando mayor comodidad para realizar operaciones bancarias pero al mismo tiempo un mayor riesgo de ser estafado al ingresar a la banca por internet si no tomamos las medidas anteriormente mencionadas.

A continuación te adjunto 2 sitios donde podrás encontrar mas artículos informativos sobre el tema.

  • Seguridad en internet: Es un sitio que publica artículos sobre seguridad informática, noticias de virus detectados, noticias de anti-virus y todo lo relacionado a la seguridad por internet.


  • Estafas por internet: Es un sitio destinado a reportes de estafas por internet, ahi los usuarios pueden reportar todo tipo de estafas de las que hayan sido victimas para que otras personas se enteren, también pueden pedir referencias sobre empresas de las que se sospeche de fraude.

viernes, 13 de junio de 2014

Consejos para proteger datos cuando se navega en la red

n la actualidad, los datos personales se han convertido en el deseo de muchas compañías, y organizaciones que pretenden tener dominio de nuestras acciones, o bien usarlos para favorecer intereses personales. Muchos ignoran la importancia residente en ello y cometen una serie de errores, que les hacen fácilmente sujetos afectados por la acción del espionaje, que violenta el derecho a la intimidad, privacidad y puede poner en peligro nuestra imagen, pues es desde todo punto de vista indignante.

Nico Sell, creadora de una aplicación que hace posible el cuidado de los datos personales mientras se navega por la internet, fue vista como un ser paranoico, debido a que realizaba extrañas acciones como: No disponer de una cuenta en Facebook, mantener su información en un sobre anti-transmisores cuando no la usa, y cuidarse de lo que menciona en cada llamada. Hoy Sell, es el icono de la seguridad digital.

Hoy señor lector, traemos para usted algunos consejos que le permitirán tener seguros sus datos de los espías y todos aquellos que los deseen:

seguridad informatica

  • Utilice la herramienta Puking Money: Impedirá sea rastreado mientras navega en la red, limitando la acción de los software y aparatos que procuran controlar nuestros movimientos.


  • Si realiza una compra online, no olvide eliminar todo rastro de ella.


  • Absténgase de entregar demasiada información en las redes sociales.


  • Tenga cuidado de todo: Todo lo digital está en capacidad de enviar datos sobre nosotros, desde el suministro eléctrico, hasta la cuenta de teléfono.


Tenga en cuenta estas recomendaciones y proteja sus datos mientras navega en la web, evitándose problemas como los mencionados en el primer párrafo.

jueves, 12 de junio de 2014

Google actualiza la forma en que las aplicaciones controlan silenciosamente el dispositivo Android

Google ha realizado un cambio enorme a la manera en que Android administra los permisos de las aplicación y ha dejado abierta una puerta potencial para que los desarrolladores de aplicaciones maliciosas tomen control del dispositivo.

Google redujo a 145 la cantidad de permisos de Android, dividido en 13 amplias categorías, probablemente para que sea más fácil de administrar para los usuarios finales. Por desgracia, la nueva actualización ha introducido potenciales cuestiones de privacidad y seguridad:

  • esconder permisos particulares detrás de los nombres de las categorías

  • actualización automática de aplicaciones con nuevos permisos y sin previo aviso


Según esta nueva actualización, una vez que un usuario aprueba los permisos de una aplicación, en realidad aprueba el permiso del grupo respectivo. Por ejemplo, si una aplicación requiere el permiso "Leer mensajes SMS", ahora cuando se instale la aplicación, en realidad se está dando acceso a todos los permisos relacionados con los SMS.

Google Play dice que "prioriza los permisos más importantes para que el usuario pueda tomar una decisión". Por ejemplo, a la izquierda se muestra que la aplicación de la FIFA antes de instalar la aplicación pide permisos por categorías y a la derecha se muestran los permisos detallados.

En una futura actualización, el desarrollador de la aplicación puede incluir permisos adicionales del"grupo de permisos relacionados con SMS" y no se activará ninguna advertencia antes de la instalación. Entonces, como las aplicaciones actualizan automáticamente, los programadores maliciosos pueden tener acceso a nuevos permisos sin el conocimiento del usuario.

Recomiendo encarecidamente a los usuarios desactivar las actualizaciones automáticas y comprobar los permisos de la aplicación manualmente cada vez que una aplicación quiere actualizarse.

Cristian de la Redacción de Segu-Info

miércoles, 11 de junio de 2014

Facebook venderá el historial de navegación de sus usuarios a sus anunciantes (corregido)

Hace tiempo que Facebook utiliza una suerte de cookies, código que instala en el ordenador de sus usuarios para recolectar información sobre las páginas que visitan y las aplicaciones que descargan. Hasta ahora, la compañía aseguraba que no pensaba trabajar con esta información, por motivos de seguridad, ni siquiera para usos publicitarios. Pero el equipo de la red social ha cambiado de opinión.

Según publican medios como el Wall Street Journal, la red social fundada por Mark Zuckerberg anunció ayer que permitirá a partir de ahora a sus anunciantes segmentar sus campañas de acuerdo con los datos procedentes del historial de navegación de los usuarios de la plataforma.

Es importante destacar que Facebook no compartirá el historial de navegación del usuario con sus anunciantes sino que actuará como intermediario entre los anunciante y el usuario.

Hasta ahora, las marcas que se anuncian en Facebook podían determinar su target en función de los intereses manifestados por los usuarios a través de sus interacciones en la red social, o de las visitas de éstos a sus webs, que sí quedaban registradas. Ahora entra en juego también el resto de la navegación que éstos realizan.

La medida, cómo no, ha despertado rechazo entre todos aquellos que ya critican desde hace tiempo la política de privacidad de Facebook. Chris Boland, el responsable de marketing de la red social, la ha defendido alegando que es muy similar a las prácticas ya empleadas por otras compañías como Google, que, sin embargo, acarrean conflictos con organismos como la AEPD o la Unión Europea precisamente por estos métodos.

Además, si se suma a sus activos el historial de navegación de sus usuarios, Facebook se convertirá –si no lo es ya- en la empresa del planeta que más sabe sobre su público. Probablemente, la red social fundada por Zuckerberg sepa más sobre los clientes de las empresas que trabajan con ella de lo que dichas empresas saben.

El objetivo de comenzar a emplear el historial de navegación de los usuarios como elemento de segmentación de campañas publicitarias es el de aumentar el número de intereses que la página ya asocia con cada usuario a partir de las interacciones que se producen en su plataforma. Es decir, que si alguien visita habitualmente webs relacionadas con un deporte determinado pero no ha hecho clic en ‘me gusta’ en ninguna página de Facebook relacionada, la red social será ahora capaz de verlo, y de ofrecer esa información a sus anunciantes.

Una política de privacidad cada día más delicada


La desconfianza de los usuarios de Facebook hacia la política de privacidad de la compañía ha ido en aumento, más en los últimos tiempos, en los que la red social ha cambiado incontables veces sus términos de servicio.

La sensación es tan generalizada que ha llegado a ser reconocida por la propia compañía, que el pasado mes de abril anunció cambios que intentarían remediar esto, algunos de los cuales, como la privacidad por defecto de las publicaciones, ya se han hecho efectivos. Habrá que ver, en cambio, si esta nueva vía de monetización publicitaria para la red social no se convierte en un arma de doble filo de cara a sus usuarios.

Fuente: FayerWayer

martes, 10 de junio de 2014

Vitesia Trama WQL

Los Datos son el activo más importante en cualquier organización, los procesos para optimizar el acceso y tratamiento de esos datos son una de las apuestas en investigación y desarrollo, conceptos como Big Data o acceso dinámico a los datos son un factor indispensable en muchos modelos de negocio.


Nuestros amigos de Vitesia han desarrollado un nuevo servicio muy interesante para consultar información alojada en la web de una manera sencilla, estructurada y dinámica.


Vitesia abre este servicio a la comunidad como muestra de su compromiso con la sociedad de la información y su apuesta por la innovación de servicios en Internet.Usando los estándares del mercado hemos diseñado y desarrollado la tecnología TRAMA© y el lenguaje Trama WQL©. Un servicio abierto y totalmente gratuito con el que podrás realizar consultas de datos contra una página web y obtener el resultado en varios formatos, como JSON, XML o CS.


El lenguaje TramaWQL y el servicio abierto que Vitesia ofrece son excelentes aportes a conceptos como Big Data, OGD, Data Mining o Mashups.


Espero que probéis tod@s este servicio y podéis dejar un comentario con vuestra opinión. http://www.vitesia.com/wql/ 


fuente: http://www.seguridadjabali.com

lunes, 9 de junio de 2014

El Firewall de Windows - Parte 2

Buenas a todos, el pasado miércoles os hablamos sobre el firewall de Windows, en concreto, sobre el firewall avanzado del que disponemos desde Windows Vista, y vimos como añadir reglas a través de la consola de comandos.


En el post de hoy veremos como crear reglas mediante la interfaz gráfica del firewall de Windows, mucho más sencillo para la administración, aunque menos potente si lo que queremos es automatizar la administración de reglas mediante scripts o programas de terceros.


El firewall de Windows podremos arrancarlo llamando al programa “wf.msc” como administrador. Para crear reglas simplemente pulsaremos sobre el botón "Nueva regla...", dentro del menú de reglas de entrada, o de reglas de salida:


A continuación tendremos que indicar a qué objeto queremos bloquear (programa, puerto, etc.):


El siguiente paso será seleccionar el programa o los programas que queremos que se vean afectados por la presente regla:

Ahora debemos seleccionar la acción a tomar (permitir, bloquear, o permitir siempre y cuando la conexión sea segura):

El penúltimo paso será indicar los perfiles que se verán afectados por la regla:


Y finalmente le daremos un nombre y una descripción, para facilitar a los administradores el trabajo, mientras gestionan esta y otras futuras reglas:


Una vez aplicada la regla, podremos deshabitar o eliminarla desde el menú de acciones, o pulsando con el botón derecho del ratón sobre la regla:


Si todo ha ido correctamente, veremos si surte efecto o no la regla. En nuestro caso, bloquear el acceso a Internet del navegador Firefox:


Fuente: http://www.flu-project.com/2014/06/el-firewall-de-windows-parte-2.html

domingo, 8 de junio de 2014

El firewall de Windows - Parte 1

Buenas a todos, hace algunas semanas dedicamos una cadena de posts a la instalación y configuración de firewalls físicos, mediante un simulador de Cisco. En el post hoy, queríamos seguir tratando la interesante temática de los firewalls, pero en esta ocasión os hablaremos del cortafuegos de Windows.


En Windows 2000 y XP el Firewall era muy rudimentario, con funcionalidades básicas de apertura y cierre de puertos, así cómo de unas pocas excepciones configuradas por defecto (escritorio remoto, compartición de impresoras, etc.). Sin embargo, desde Windows Vista disponemos de un Firewall avanzado (más parecido a los firewall físicos)


El nuevo cortafuegos de Windows dispone de la posibilidad de bloquear tanto conexiones entrantes como salientes. Algo muy necesario en la lucha contra los malware de tipo bot / troyanos reversos, que se conectan a un Panel de Control remoto (generalmente web).


Podemos arrancarlo llamando al programa “wf.msc” como administrador:


Desde el firewall podremos configurar varios tipos de perfiles:


  • Dominio: configurado para su uso en redes internas

  • Privado: destinado a un entorno privado (domicilio)

  • Público: configuración en redes desconocidas


Cada interfaz se asociará a un perfil.


Y la primera vez que se realice una conexión a una red, Windows nos preguntará el perfil que debe  usar.


En cada uno de estos perfiles se podrán configurar tanto conexiones entrantes como salientes. En ambas podremos filtrar:


  • Protocolos y puertos

  • Subredes

  • Usuarios

  • Equipos

  • Software

  • Etc.


Un punto interesante es la posibilidad de configurar el firewall de Windows para que únicamente salgan hacia Internet las aplicaciones que nos interesen.


Será útil para protegernos frente a malware de tipo bot, downloaders y otro software malicioso, que se intente conectar "sin nuestro permiso" a paneles de control remoto, alojados en distintos puntos de Internet.


Lo malo, es que es bastante “engorroso” de configurar, porque se deben dar de alta una a una cada aplicación que deseamos que salga hacia Internet (lista blanca)


Podemos habilitar estas reglas desde consola. Por ejemplo, si quisiéramos que saliese hacia Internet el navegador “Firefox”, podríamos añadir la siguiente regla:


netsh.exe advfirewall firewall add rule name=“Regla Firefox” dir=out action=allow program=“%programfiles%\Mozilla Firefox\firefox.exe”


Y para el caso contrario, evitar que salga hacia Internet, simplemente deberíamos cambiar "allow", por "deny".


Fuente: http://www.flu-project.com/2014/06/el-firewall-de-windows-parte-1.html

viernes, 6 de junio de 2014

Millones de televisiones inteligentes vulnerables al ataque del "botón rojo"

En un intento de llevar las funciones modernas de Internet de banda ancha (broadband) a la televisión abierta tradicional (broadcast), el consorcio Digital Video Broadcasting (DVB) presentó una especificación denominada Hybrid Broadcast Broadband-Television (HbbTV), que permite a los streams de difusión incluir contenido HTML incrustado que se renderiza por la televisión.

HbbTV (televisión conectada o híbrida) se ha convertido en un estándar de TV para transmitir contenidos adicionales de Internet por el televisor. Este sistema ya se encuentra ampliamente desplegado en Europa y recientemente ha sido adoptado como parte de la norma de televisión digital de Estados Unidos.

Para recibir las páginas web especialmente diseñadas en formato CE-HTML se necesita una conexión a Internet y un televisor que soporte esta tecnología o un receptor de HbbTV adicional. La mayoría de estos dispositivos incluyen en sus mandos de control remoto un "botón rojo" para acceder a estos servicios interactivos.
 
Sin embargo este "botón rojo" podría ser también una puerta para usuarios malintencionados. Yossi Oren y Angelos Keromytis de la Universidad de Columbiahan publicado un paper en el que demuestran que los sistemas de broadband y broadcast se combinan de forma insegura.

El problema principal es que cuando se inserta contenido web en un stream de datos de broadcast no está enlazado a ningún servidor web por lo que no puede establecer de forma estándar una política del mismo origen de forma estándar. La especificación HbbTV sugiere que sea el propio stream de broadcast quien defina su propio origen webconfigurando el nombre de dominio deseado (propiedadsimple_application_boundary_descriptor en el IAT). Por lo tanto, si el propio proveedor o broadcaster puede especificar cualquier origen, un proveedor malicioso podrá también inyectar cualquier script de su elección en cualquier sitio web de su elección.
 
Aprovechándose de ésto y mediante un ataque MITM a gran escala, se inyectan comandos sobre la base de la frecuencia de radio (RF) y, junto con los streams de audio y video, se puede incluir una aplicación HbbTV maliciosa.

Aunque los autores de esta técnica intentaron una divulgación responsable ante el organismo de normalización, el ataque fue visto como demasiado caro y con limitada rentabilidad de los atacantes. Sin embargo en su artículo se demuestra que la complejidad técnica y el presupuesto requeridos son bajos, por lo que este ataque es práctico y realista, sobre todo en las zonas con alta densidad de población -en una densa zona urbana, un atacante con un presupuesto de alrededor de 400€ puede dirigirse a más de 20.000 dispositivos en un solo ataque-.

Además, cuando una aplicación HbbTV ha comenzado a ejecutarse no hay manera estándar de pararla, al menos que se cambie de canal, se apague la televisión o se desactive el soporte HbbTV en su totalidad. Para más inri, estos ataques son casi "invisibles": las aplicaciones HbbTV se ejecutan en segundo plano sin el conocimiento ni el consentimiento de los usuarios y el atacante no necesita usar una IP o un DNS por lo que la única manera de cogerle sería triangulando la señal maliciosa...

Fuentes:
- Yossef Oren, Angelos D. Keromytis: From the Aether to the Ethernet - Attacking the Internet using Broadcast Digital Television
- Red Button Flaw Exposes Major Vulnerability In Millions of Smart TVs
- Millions of Smart TVs Vulnerable To 'Red Button' Attack
- A New Vulnerability Could Leave Smart TVs Exposed

jueves, 5 de junio de 2014

Analiza las bases de datos SQLite de tu smartphone Android con ADEL (Android Data Extractor Lite)

ADEL (Android Data Extractor Lite) es un script en Python que vuelca todas las bases de datos SQLite de un smartphone Android a disco y analiza los archivos en un workflow forense.

Si el smartphone no está conectado se puede especificar un directorio que contenga las bases de datos a analizar. Después, el script creará un informe XML claramente estructurado. Si conectas el smartphone necesitarás que esté rooteado y un kernel inseguro o un recovery personalizado.

Ejemplo de uso de ADEL con un smartphone conectado:
adel.py -d device -l 4

Ejemplo de uso de ADEL con copias de seguridad de bases de datos:
adel.py -d /home/user/backup -l 4

ADEL necesita una configuración predefinida para que cada dispositivo funcione correctamente. Esta configuración se debe añadir en el siguiente archivo:
xml/phone_configs.xml

Como ejemplo han añadido la configuración para el Samsung Galaxy S2 con Android 2.3.3. Más adelante seguirán añadiendo más configuraciones telefónicas.

En el estado actual de desarrollo, las bases de datos que se tratan y analizan son:

- información telefónica y de la tarjeta SIM (por ejemplo, IMSI y el número de serie)
- directorio telefónico y las listas de llamadas
- entradas del calendario
- mensajes SMS
- localizaciones GPS de diferentes fuentes en el smartphone

ADEL ahora usa una imagen de recuperación personalizada basada en el ClockworkMod-Recovery. Gracias a esto ya no es necesario modificar el kernel o el demonio adb. Por otra parte, en algunos smartphones más nuevos se puede cargar la recuperación modificada en la RAM mediante fastboot, por lo que no será necesario hacer cualquier cambio que persista en el smartphone.

Repositorio GitHub del proyecto: https://github.com/mspreitz/ADEL

miércoles, 4 de junio de 2014

Lista de las mejores herramientas de seguridad

Este sitio mantenido por ako, J_L y MrBrian contiene una lista completa de programas gratuitos relacionados con seguridad y basados en Windows. Los pocos programas no-libres incluidos en esta lista están porque en opinión de sus creadores, tienen un alto mérito y/o se carece de alternativa libre comparables.

Esta lista también incluye enlaces a sus páginas web y contienen información relacionada con la seguridad.

La lista se divide en las siguientes categorías:


  1. Introduction / Keys / What's New

  2. Realtime Protection

  3. Scanners

  4. Malware Removal Tools

  5. Online Scanners

  6. Firewalls

  7. HIPS

  8. System Hardening & Protection

  9. Alternative Software & Services

  10. Sandboxing / Virtualization

  11. Vulnerability Scanning

  12. Browser Security

  13. IP-Blocking/Hardening

  14. Privacy

  15. System Monitoring

  16. Network Traffic Monitoring

  17. System Cleaning

  18. Data Rescue

  19. Encrypting

  20. Backup

  21. System Rescue

  22. Miscellaneous

  23. Tests & Analysis Tools

  24. Not Recommended


Además, se ha realizado una categorización según los siguientes puntos:


$ no es libre
 No es necesario instalación y/o es portable
 Aplicación web
 Sólo provee detección, características adicionales podrían ser pagas
 Downloader with adware.
 Posee adware
 Incluye software que puede ser potentialmente dañino
 Posees nagware
Aquí también se puede ver la lista completa de todas las herramientas.

martes, 3 de junio de 2014

Análisis Forense de Memoria RAM

La memoria RAM es uno de los componentes principales de un ordenador, es la memoria en la que se cargan todas las instrucciones que ejecuta el procesador y otras unidades de cómputo. Esta memoria es volátil, lo que quiere decir que cuando se apaga el ordenador y pierde la fuente de alimentación la información que contiene se pierde.

Debido a esto, en la fase de recogida de evidencias de un análisis forense si uno de los equipos está encendido, uno de los procesos a realizar será obtener una captura de su memoria RAM para su posterior estudio.

En esta PoC se va a capturar una memoria RAM y se va a proceder a estudiarla y ver algunos de los resultados que nos puede proporcionar Volatility una vez que tenemos la imagen de la memoria RAM.

Contenido completo en fuente original Wh0S I y II

domingo, 1 de junio de 2014

FuzzAP: una herramienta para ofuscar redes inalámbricas

FuzzAP es un script en Python que puede generar un montón de puntos de acceso (APs) falsos para "ocultar" redes inalámbricas. Es similar a otras herramientas como FakeAP o AirRaid pero no es tan dependiente de los drivers de hardware.
En lugar de crear APs falsos reconfigurando las tarjetas de red inalámbricas lo que hace es utilizar directamente las tarjetas que soportan inyección de paquetes. Esto mejora la velocidad (no es necesario resetear el dispositivo de red) y permite utilizar un mayor número de modelos de tarjetas y drivers: rtl8187, ath5k, ath9k, la mayoría de ralink, etc... y en definitiva cualquier dispositivo que pueda funcionar en modo monitor vía airmon-ng.

La lista SSID utilizada fue obtenida dehttps://wigle.net/gps/gps/Stat y la lista de OUI de fabricantes fue parseada dehttp://standards.ieee.org/develop/regauth/oui/oui.txt (netgear, cisco, linksys, d-link, atheros, ralink, apple).

Requiere python 2.7, Scapy 2.2.0 y, como comentamos, tarjetas de red inalámbricas con drivers que soporten inyeccción de paquetes.

Para utilizarlo previamente hay que activar el modo monitor con airmon-ng (suite aircrack-ng):

airmon-ng start [interface]

FuzzAP.py requiere dos argumentos: el primero el interfaz a usar y el segundo el número de puntos de acceso falsos a generar:

python fuzzap.py [interface] [number of APs]

Proyecto GitHub: https://github.com/lostincynicism/FuzzAP

viernes, 30 de mayo de 2014

¿Cómo me puedo infectar con tan solo visitar un sitio web?

1-main


¿Te has preguntado cómo es posible que con sólo abrir una página web o un fichero creado para la ocasión, los delincuentes sean capaces de aprovecharse de una vulnerabilidad y tomar el control de un ordenador? Podemos tomar un ejemplo algo reciente de esto en el fallo de Internet Explorer descubierto hace unos meses. Un objeto Flash especialmente preparado que permite a un atacante tomar control de tu equipo como por arte de magia.


¿Qué está pasando en realidad en estos ataques? En este artículo extraído de "Gambeta" vamos a tratar de explicar sus fundamentos básicos: las técnicas que se usan en la práctica son bastante más complejas y enrevesadas, pero siempre responden a la misma idea, que es que se sobreescriban ciertos datos en memoria.


¿Cómo ejecuta un ordenador un programa?


Antes de entrar en materia tenemos que repasar un poquito, de manera simplificada, cómo funcionan los ordenadores y cómo ejecutan los programas.


[caption id="attachment_1778" align="aligncenter" width="334"]Un programa simple. En cursiva, las "instrucciones" para el procesador. Un programa simple. En cursiva, las "instrucciones" para el procesador.[/caption]

Los programas son, a grandes rasgos, un montón de instrucciones puestas una detrás de otra para que el procesador las ejecute. Supongamos que tenemos nuestro programa "Hola Mundo", el de la imagen de arriba, que simplemente pide al usuario que introduzca una cadena e imprima otra por pantalla. Ahí ves las instrucciones1 que ejecutaría el procesador junto con los datos necesarios, que están guardados en los tres primeros huecos.


Cuando ejecutemos el programa, el sistema operativo lo pondrá en una posición de memoria cualquiera, y le dirá al procesador que empiece a ejecutar las instrucciones a partir de la dirección 3, que es donde empieza el código que queremos ejecutar. Cuando termine, nuestro programa devolverá el control al sistema operativo con la última instrucción.


Básicamente así son todas las funciones en un programa. Una sección con datos, un código a ejecutar y una última instrucción para volver a la función anterior, cuya dirección está guardada en una posición de memoria.


¿Y si me paso al escribir?


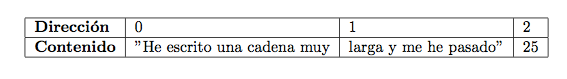
Algún lector avispado habrá detectado ya el posible fallo en el programa anterior. Al procesador no le hemos dicho cuánto espacio tiene en la dirección 0 para guardar una cadena. ¿Qué pasa si yo escribo una cadena muy larga y guarda más de lo que puede? Pues lo que ves en la siguiente imagen.


overflow


El procesador, que es muy obediente (o estúpido, según se mire) copia la cadena de texto, y si no le dices donde parar, el procesador no se detiene y sigue escribiendo, aunque sobreescriba otras cosas. En este caso, podéis imaginar que ahora, en lugar de escribir "Hola mundo" escribirá lo que haya quedado en esa segunda posición, en este caso "larga y me he pasado".


Como curiosidad esto está bien pero no tiene mucho de fallo de seguridad. De momento. ¿Qué pasa si ponemos una cadena más larga aún? Sobreescribiría la dirección 2, que dice dónde tiene que volver. Es decir, que cuando el procesador llegue a la última instrucción volverá a una dirección aleatoria, la que indique el valor que haya quedado sobreescrito en esa posición.


Ese es el primer paso para aprovecharse de los fallos: poder controlar qué es lo siguiente que va a ejecutar el procesador. El segundo es introducir el código que quiera ejecutar el atacante. Para ello, en lugar de una cadena normal introducimos una cadena que, en binario, son instrucciones para el procesador. Por continuar con nuestro programa de ejemplo, si introdujésemos "descarga malware.com, ejecuta el descargable, 0" nos quedaría algo como esto en memoria:


bufferoverflow


El procesador ejecutará la función normalmente. Cuando llegue al final, en lugar de volver a donde tenía que regresar, empezará a ejecutar las instrucciones que hay a partir de la posición 0, es decir, las que el atacante ha querido introducir.


Así de simple es este tipo de vulnerabilidad, también llamada de buffer overflow. Nos aprovechamos de un fallo en un programa que no comprueba bien hasta dónde escribe para sobreescribir ciertos datos que luego nos den el control sobre la ejecución (lo que se suele llamar un shellcode).


Por supuesto, en la realidad esto no es tan fácil, pero la idea básica es la misma. El problema de verdad no es las simplificaciones que hagamos aquí, sino las protecciones del sistema operativo.


DEP: Eso no se toca


[caption id="attachment_1781" align="aligncenter" width="470"]dep Problema resuelto. Bueno, casi.[/caption]


Desde hace unos años, los principales sistemas operativos cuentan con mecanismos de protección frente a este tipo de fallos, siendo el principal Data Execution Prevention (DEP, prevención de ejecución de datos). Con DEP, el sistema operativo impide que se ejecute nada en la parte de datos, de tal forma que aunque consigamos desbordar un búfer y sobreescribir la dirección de retorno, no seremos capaces de ejecutar nuestro código.


DEP dificulta mucho pero no termina de impedir la explotación de fallos de este tipo. Quizás no podamos ejecutar código que metamos nosotros, pero eso no quita que un programa tenga otro montón de funciones interesantes que podemos ejecutar. Por ejemplo, system, que permite ejecutar un comando cualquiera del sistema. Si modificamos la dirección de retorno (en el código de antes, el número en la instrucción 2) podemos hacer que se ejecuten funciones del sistema con los parámetros que queramos, y así tomar control de la ejecución.


Este tipo de ataques se denominan return-to-libc, y aunque así explicados parecen sencillos, no lo son tanto. El principal problema es que tenemos que saber en qué dirección está la función que queremos llamar, algo difícil teniendo en cuenta que sistemas operativos modernos tratan de distribuir aleatoriamente (el nombre técnico es Address Space Layout Randomization) la posición de estas funciones para evitar precisamente ese tipo de ataques.


¿Cómo funcionaba el exploit de Internet Explorer?


Hasta ahora hemos visto lo básico de este tipo de fallos y cómo un atacante puede ejecutar código en nuestro sistema sólo con hacernos abrir un archivo o ver una página web. Por supuesto, hay técnicas muchísimo más avanzadas como Return-OrientedProgramming, que permite ejecutar cualquier cosa sólo manipulando las direcciones de retorno, usando pedazosde códigos de librerías conocidas.


Pero ya que hemos empezado hablando de Internet Explorer, vamos a acabar el artículo hablando también de él y explicando el fallo que ha sufrido. FireEye ha publicado un análisis de cómo funciona el enrevesado exploit, nosotros vamos a verlo simplificado.


El primer paso es poner a ejecutar un archivo SWF (Flash), que crea varios objetos en memoria. Después, llama a una función de Javascript de Internet Explorer. Esta función tiene un fallo, y es que permite sobreescribir el campo que indica la longitud de un objeto en Flash.


layoutmemoria


Los atacantes no dejan nada al azar, por supuesto. Los objetos están creados de tal forma que tengan una distribución especial en memoria. Casualmente, el objeto que está detrás de nuestra cadena es un archivo de sonido que, entre otras cosas, tiene campos con direcciones de funciones a las que llamar para realizar ciertas tareas (técnicamente, esos campos pertenecen a la tabla de métodos virtuales).


Sobreescribe uno de esos campos con una llamada a la función de Windows ZwProtectVirtualMemory, que entre otras cosas puede desactivar la protección DEP de segmentos de memoria (siempre y cuando la política de seguridad lo permita, claro).


A partir de aquí todo va cuesta abajo y sin frenos. Sin protección de ejecución de datos y con acceso a la memoria, el exploit añade varias instrucciones que arreglan el estropicio y limpian las huellas, y que después descargan el malware de verdad como una imagen. FireEye no da muchos más detalles de qué hace ese archivo adicional, pero ya podéis imaginar que no es nada bueno.


Hasta aquí este artículo. Esperamos que haya servido como una introducción interesante a este tipo de ataques. Como siempre, si tenéis dudas o sugerencias podéis plantearlas en los comentarios.


Articulo original: Gambeta

jueves, 29 de mayo de 2014

[Libro] BackBox 3 - Iniciación al Pentesting

1-4a92460b8c copia

Libro escrito por Ismael Gonzalez, webmaster de Kontrol0 y autor de la distribución basada en Ubuntu "Blackbox". En este libro se analizan las distintas herramientas de dicha distribución para la realización de Pentesting.

Ver:

BackBox 3 - Iniciación al Pentesting by Ismael González D.

emerge © , All Rights Reserved. BLOG DESIGN BY Sadaf F K.